SCT

กำลังเตรียมประสบการณ์ดิจิทัล

บทความความปลอดภัย

แนวทางป้องกันระบบตั้งแต่ระดับโค้ดจนถึงองค์กร ทั้ง OWASP Zero Trust และข้อกำหนด PDPA เขียนให้ทีมพัฒนาและผู้ดูแลระบบในไทยลงมือทำตามได้เป็นขั้นตอน

คลังบทความ

บทความหมวด ความปลอดภัย

ทั้งหมด 13 บทความ · หมวด ความปลอดภัย · อัปเดตล่าสุด 16 พฤศจิกายน 2569

เครื่องมือเจาะระบบด้วย AI สแกนเว็บเพิ่มขึ้น 30 เท่าในเดือนเดียว: ปิดช่องโหว่จาก API token ที่ไม่หมดอายุ และวางการป้องกัน 6 ชั้น ความปลอดภัย

เครื่องมือเจาะระบบด้วย AI สแกนเว็บเพิ่มขึ้น 30 เท่าในเดือนเดียว: ปิดช่องโหว่จาก API token ที่ไม่หมดอายุ และวางการป้องกัน 6 ชั้น

เครื่องมือที่ให้ AI วางแผนและสั่งงานเจาะระบบเองทีละขั้นกำลังถูกใช้สแกนเว็บมากขึ้นอย่างรวดเร็ว Cloudflare รายงานว่าคำขอจากเครื่องมือกลุ่มนี้เพิ่มขึ้น 30 เท่าตั้งแต่ต้นเดือนตุลาคม และเหตุที่ทีมรับมือเหตุการณ์ของ Cloudflare เข้าไปช่วยแก้ส่วนหนึ่งเริ่มจากสิ่งธรรมดามาก คือ API token ของระบบ CI/CD ที่ไม่มีวันหมดอายุ บทความนี้สรุปว่าเกิดอะไรขึ้น ทำไมเครื่องมือแบบนี้เปลี่ยนเกมของการป้องกัน และทีมพัฒนาควรเริ่มแก้ตรงไหนก่อน

อ่านบทความ
เมื่อเอเจนต์ AI เข้าเว็บแทนลูกค้า: Cloudflare ให้เจ้าของเว็บเห็นและตั้งกติกาให้เอเจนต์ส่วนตัวได้ทีละตัว ความปลอดภัย

เมื่อเอเจนต์ AI เข้าเว็บแทนลูกค้า: Cloudflare ให้เจ้าของเว็บเห็นและตั้งกติกาให้เอเจนต์ส่วนตัวได้ทีละตัว

ลูกค้าจำนวนมากเริ่มให้ผู้ช่วย AI เข้าเว็บแทน ทั้งเทียบราคาสินค้า หาคำตอบจากหน้าช่วยเหลือ ไปจนถึงกดสั่งซื้อ ปัญหาคือเว็บเห็นแค่คำขอจากโปรแกรมอัตโนมัติ แยกไม่ออกว่าเป็นผู้ช่วยของลูกค้าจริงหรือบอตที่มาดูดข้อมูล ถ้าบล็อกหมดก็เสียลูกค้า ถ้าปล่อยหมดก็เสี่ยง Cloudflare จึงเพิ่มหมวด Personal Assistants ให้เจ้าของเว็บเห็นทราฟฟิกของเอเจนต์ส่วนตัวแยกจากบอตอื่น และตั้งกติกาได้ทีละตัว บทความนี้อธิบายว่าเห็นอะไร ตั้งค่าได้แค่ไหน และร้านค้าออนไลน์ควรเตรียมอะไร

อ่านบทความ
เข้ารหัสให้ทนคอมพิวเตอร์ควอนตัม: Cloudflare ใช้ ML-KEM คุมกุญแจถอดรหัสให้อยู่เฉพาะในประเทศที่กำหนด และสิ่งที่องค์กรควรเริ่มเตรียมจากแนวคิดนี้ ความปลอดภัย

เข้ารหัสให้ทนคอมพิวเตอร์ควอนตัม: Cloudflare ใช้ ML-KEM คุมกุญแจถอดรหัสให้อยู่เฉพาะในประเทศที่กำหนด และสิ่งที่องค์กรควรเริ่มเตรียมจากแนวคิดนี้

ข้อมูลที่เข้ารหัสส่งกันวันนี้อาจถูกเก็บไว้แล้วถอดรหัสในอนาคต เมื่อคอมพิวเตอร์ควอนตัมเก่งพอจะทำลายการเข้ารหัสแบบเดิมได้ แนวคิดนี้เรียกว่า harvest now, decrypt later Cloudflare เล่าการออกแบบ GeoKey Manager รุ่นใหม่ที่ใช้การเข้ารหัสทนควอนตัมคุมกุญแจถอดรหัสให้ใช้ได้เฉพาะในภูมิภาคที่ลูกค้ากำหนด บทความนี้สรุปแนวคิดให้เข้าใจง่าย และบอกว่าองค์กรไทยควรเริ่มเตรียมอะไร

อ่านบทความ
รหัสลับหลุดในโค้ดตรวจยากเพราะอะไร: GitHub ใช้โมเดล AI ขนาดเล็กอ่านบริบทรอบโค้ด เจอรหัสลับจริงมากขึ้น เตือนผิดน้อยลง และตรวจได้ตั้งแต่ก่อน push ความปลอดภัย

รหัสลับหลุดในโค้ดตรวจยากเพราะอะไร: GitHub ใช้โมเดล AI ขนาดเล็กอ่านบริบทรอบโค้ด เจอรหัสลับจริงมากขึ้น เตือนผิดน้อยลง และตรวจได้ตั้งแต่ก่อน push

รหัสผ่านฐานข้อมูลหรือกุญแจ API ที่หลุดเข้าไปในโค้ดเป็นช่องทางที่ผู้โจมตีใช้บ่อย เพราะมีบอตคอยสแกนหาตลอดเวลา GitHub เล่าวิธีที่ใช้แก้ปัญหาเครื่องตรวจที่เตือนผิดบ่อยจนคนเลิกสนใจ โดยวางโมเดล AI ขนาดเล็กไว้หลังการค้นหาแบบรูปแบบตัวอักษร ให้อ่านบริบทรอบ ๆ ก่อนตัดสินว่าเป็นรหัสจริงหรือไม่ ผลคือผู้ใช้ยอมรับคำเตือนมากขึ้น 11.5% เวลาสแกนลดลง 86% และค่าประมวลผลลดลงกว่า 98% เมื่อเทียบกับระบบเดิมที่ใช้โมเดลภาษาขนาดใหญ่

อ่านบทความ
ฟิชชิงที่ไม่มีหน้าเว็บให้สแกน: เทคนิคประกอบหน้าปลอมด้วย blob URL ในเบราว์เซอร์ของเหยื่อ และวิธีตรวจจับ ความปลอดภัย

ฟิชชิงที่ไม่มีหน้าเว็บให้สแกน: เทคนิคประกอบหน้าปลอมด้วย blob URL ในเบราว์เซอร์ของเหยื่อ และวิธีตรวจจับ

หน้าล็อกอินปลอมแบบใหม่ไม่ได้ตั้งอยู่บนเว็บไซต์ใดให้ตัวสแกนไปตรวจ แต่ถูกประกอบขึ้นในเบราว์เซอร์ของเหยื่อเอง และเส้นทางก่อนถึงหน้านั้นผ่านแต่บริการจริงของ Microsoft การบล็อกตามรายชื่อลิงก์อันตรายจึงแทบไม่ช่วย นักวิจัยของ Barracuda รายงานแคมเปญลักษณะนี้ บทความนี้อธิบายว่ามันทำงานอย่างไร และองค์กรควรย้ายจุดป้องกันไปไว้ตรงไหน

อ่านบทความ
ToolHive: รัน MCP server ในคอนเทนเนอร์แบบปลอดภัยด้วยเครื่องมือโอเพนซอร์ส ก่อนให้เอเจนต์ AI เข้าถึงระบบภายใน ความปลอดภัย

ToolHive: รัน MCP server ในคอนเทนเนอร์แบบปลอดภัยด้วยเครื่องมือโอเพนซอร์ส ก่อนให้เอเจนต์ AI เข้าถึงระบบภายใน

ทุกครั้งที่ทีมติดตั้ง MCP server ให้เอเจนต์ AI ใช้งาน ตัวเชื่อมนั้นมักได้สิทธิ์ทุกอย่างที่เครื่องนักพัฒนามี ทั้งไฟล์ คีย์ API และเครือข่ายภายใน โดยไม่มีใครเห็นว่ามันทำอะไรไปบ้าง ToolHive จาก Stacklok เป็นเครื่องมือโอเพนซอร์สสัญญาอนุญาต Apache 2.0 ที่จับ MCP server แต่ละตัวแยกไว้ในคอนเทนเนอร์ และต่อยอดไปถึงการยืนยันตัวตนกับบันทึกการใช้งานระดับองค์กร เราสรุปว่าอะไรได้ทันทีหลังติดตั้ง อะไรต้องลงแรงเพิ่ม และองค์กรไทยควรเริ่มอย่างไร

อ่านบทความ
เมื่อโปรเจกต์โอเพนซอร์สโตเร็วที่สุดในประวัติศาสตร์: ดูแลความปลอดภัยอย่างไรเมื่อ PR ส่วนใหญ่มาจาก AI ความปลอดภัย

เมื่อโปรเจกต์โอเพนซอร์สโตเร็วที่สุดในประวัติศาสตร์: ดูแลความปลอดภัยอย่างไรเมื่อ PR ส่วนใหญ่มาจาก AI

โปรเจกต์ผู้ช่วย AI ที่เริ่มจากงานสุดสัปดาห์ กลายเป็นโปรเจกต์ที่โตเร็วที่สุดในประวัติศาสตร์ของ GitHub ภายในหกเดือน บทความนี้เล่าว่าผู้ดูแลรับมืออย่างไรเมื่อ pull request ท่วมเข้ามาจนแยกไม่ออกว่าอันไหนคนคิด อันไหน AI สร้าง

อ่านบทความ
เฝ้าระวังใบรับรองปลอมด้วย Certificate Transparency: รู้ทันเมื่อมีคนออกใบรับรองในชื่อโดเมนคุณ ความปลอดภัย

เฝ้าระวังใบรับรองปลอมด้วย Certificate Transparency: รู้ทันเมื่อมีคนออกใบรับรองในชื่อโดเมนคุณ

ถ้ามีคนออกใบรับรอง SSL ในชื่อโดเมนของคุณโดยที่คุณไม่รู้ นั่นคือสัญญาณของการเตรียมปลอมเว็บหรือดักการเชื่อมต่อ บทความนี้อธิบายว่าระบบบันทึกใบรับรองสาธารณะทำงานอย่างไร ทำไมการแจ้งเตือนที่ผ่านมามักถูกมองข้าม และองค์กรไทยควรตั้งค่าอะไรบ้าง

อ่านบทความ
เลิกขอสิทธิ์แบบ all-or-nothing: ออกแบบหน้าจอยินยอม OAuth ให้ผู้ใช้เลือกได้ตามงาน ความปลอดภัย

เลิกขอสิทธิ์แบบ all-or-nothing: ออกแบบหน้าจอยินยอม OAuth ให้ผู้ใช้เลือกได้ตามงาน

หน้าจอขอสิทธิ์ OAuth ส่วนใหญ่บังคับให้ผู้ใช้เลือกระหว่างยอมทั้งหมดหรือไม่ยอมเลย ซึ่งกลายเป็นปัญหาหนักขึ้นในยุคที่ AI agent ต้องขอสิทธิ์กว้าง บทความนี้สรุปแนวคิด optional scopes ที่ Cloudflare เพิ่งเปิดใช้ พร้อมสิ่งที่นักพัฒนาต้องแก้ในโค้ดฝั่งแอปเพื่อรองรับการอนุมัติเพียงบางส่วน

อ่านบทความ
รายงานภัย DDoS ครึ่งปีแรก 2026 ของ Cloudflare: การโจมตีระดับ 1 Tbps พุ่ง 519% ความปลอดภัย

รายงานภัย DDoS ครึ่งปีแรก 2026 ของ Cloudflare: การโจมตีระดับ 1 Tbps พุ่ง 519%

Cloudflare สกัดการโจมตี DDoS ระดับเครือข่าย 23.2 ล้านครั้งในครึ่งปีแรกของ 2026 โดยการโจมตีที่เกิน 1 Tbps เพิ่มขึ้นถึง 519% ระหว่างไตรมาสแรกกับไตรมาสสอง และ DNS flood กลายเป็นเวกเตอร์อันดับหนึ่ง บทความนี้สรุปตัวเลขสำคัญและสิ่งที่องค์กรไทยควรเตรียม

อ่านบทความ
OWASP Top 10 ฉบับปี 2025: ความเสี่ยงเว็บแอปที่นักพัฒนาทุกคนต้องรู้ ความปลอดภัย

OWASP Top 10 ฉบับปี 2025: ความเสี่ยงเว็บแอปที่นักพัฒนาทุกคนต้องรู้

OWASP ออก Top 10 ฉบับปี 2025 หลังจากฉบับก่อนหน้าถึง 4 ปี โดยมีการเปลี่ยนแปลงสำคัญคือความเสี่ยงด้าน Supply Chain ขึ้นมาเป็นอันดับ 3 บทความนี้สรุปสาระสำคัญของแต่ละหมวด พร้อมแนวทางป้องกันที่ทีมพัฒนานำไปปรับใช้ได้จริง

อ่านบทความ
PDPA สำหรับทีมพัฒนาซอฟต์แวร์: ทำระบบให้ถูกกฎหมายคุ้มครองข้อมูลส่วนบุคคล ความปลอดภัย

PDPA สำหรับทีมพัฒนาซอฟต์แวร์: ทำระบบให้ถูกกฎหมายคุ้มครองข้อมูลส่วนบุคคล

พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) บังคับใช้เต็มรูปแบบตั้งแต่ปี 2565 และ สคส. กำลังบังคับใช้เข้มข้นขึ้นทุกปี บทความนี้แปลงข้อกฎหมายเป็นแนวปฏิบัติสำหรับนักพัฒนา ตั้งแต่ฐานทางกฎหมาย การขอความยินยอม ไปจนถึงการแจ้งเหตุข้อมูลรั่วภายใน 72 ชั่วโมง

อ่านบทความ
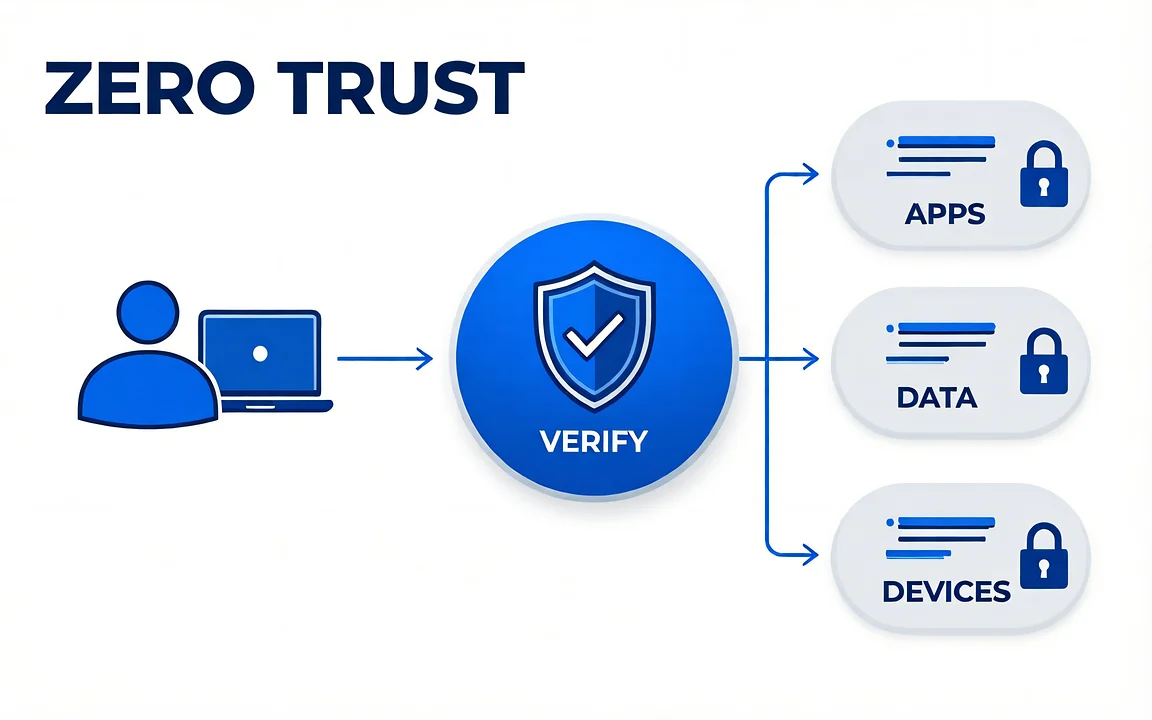
Zero Trust ตามมาตรฐาน NIST SP 800-207: เลิกเชื่อเครือข่ายภายใน ความปลอดภัย

Zero Trust ตามมาตรฐาน NIST SP 800-207: เลิกเชื่อเครือข่ายภายใน

ยุคที่พนักงานทำงานจากทุกที่และระบบกระจายอยู่หลายคลาวด์ กำแพงเครือข่ายแบบเดิมไม่พออีกต่อไป บทความนี้อธิบายสถาปัตยกรรม Zero Trust ตามเอกสาร NIST SP 800-207 หลักการ Never Trust, Always Verify องค์ประกอบหลัก และแผนการเปลี่ยนผ่านที่องค์กรไทยเริ่มได้เป็นขั้นตอน

อ่านบทความ

ทำไมต้องอ่านจากแหล่งอ้างอิง

แนวทางการจัดทำเนื้อหา

ทุกบทความระบุแหล่งอ้างอิงต้นทางไว้เสมอ คุณจึงตรวจสอบและอ่านต่อจากต้นฉบับได้ด้วยตัวเอง

นักเขียนเนื้อหาเทคนิคเปิดอ่านหนังสืออ้างอิงเล่มหนาที่โต๊ะทำงาน

อ้างอิงจากมาตรฐานสากล

เนื้อหาอิงจากเอกสารของ OWASP, NIST, Google, AWS และแหล่งอ้างอิงที่วงการยอมรับ

จอคอมพิวเตอร์แสดงหน้าบทความที่จัดวางตัวอักษรอ่านง่าย

เรียบเรียงเป็นภาษาไทย

แปลงศัพท์เทคนิคเป็นภาษาที่เจ้าของธุรกิจอ่านแล้วตัดสินใจได้

เจ้าของธุรกิจอ่านบทความบนแท็บเล็ตพร้อมสมุดจดบันทึกข้างตัว

นำไปประยุกต์ใช้ได้จริง

ทุกบทความมีสิ่งที่ควรจำและขั้นตอนที่ลงมือทำต่อได้ทันที

ติดต่อเพื่อขอรับคำปรึกษา

อ่านแล้วเห็นภาพว่าต้องทำอะไร แต่ยังไม่มีทีมลงมือ? เราช่วยได้ตั้งแต่ให้คำปรึกษาจนถึงพัฒนาให้ครบวงจร

ปรึกษาทีมของเรา