SCT

กำลังเตรียมประสบการณ์ดิจิทัล

ฟิชชิงที่ไม่มีหน้าเว็บให้สแกน: เทคนิคประกอบหน้าปลอมด้วย blob URL ในเบราว์เซอร์ของเหยื่อ และวิธีตรวจจับ

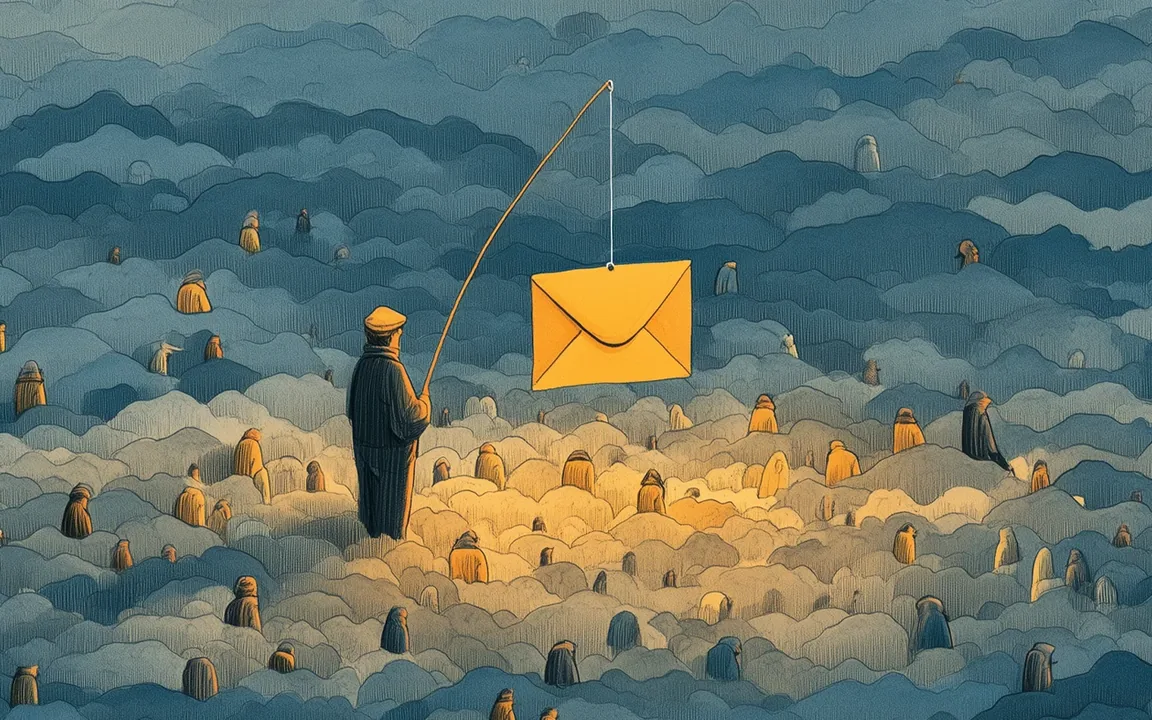
หน้าล็อกอินปลอมแบบใหม่ไม่ได้ตั้งอยู่บนเว็บไซต์ใดให้ตัวสแกนไปตรวจ แต่ถูกประกอบขึ้นในเบราว์เซอร์ของเหยื่อเอง และเส้นทางก่อนถึงหน้านั้นผ่านแต่บริการจริงของ Microsoft การบล็อกตามรายชื่อลิงก์อันตรายจึงแทบไม่ช่วย นักวิจัยของ Barracuda รายงานแคมเปญลักษณะนี้ บทความนี้อธิบายว่ามันทำงานอย่างไร และองค์กรควรย้ายจุดป้องกันไปไว้ตรงไหน

หน้าล็อกอินปลอมแบบใหม่ไม่ได้ตั้งอยู่บนเว็บไซต์ใดให้ตัวสแกนไปตรวจ แต่ถูกประกอบขึ้นในเบราว์เซอร์ของเหยื่อเอง และเส้นทางก่อนถึงหน้านั้นผ่านแต่บริการจริงของ Microsoft การบล็อกตามรายชื่อลิงก์อันตรายจึงแทบไม่ช่วย นักวิจัยของ Barracuda รายงานแคมเปญลักษณะนี้ บทความนี้อธิบายว่ามันทำงานอย่างไร และองค์กรควรย้ายจุดป้องกันไปไว้ตรงไหน

ศัพท์สามคำที่ต้องรู้ก่อน

blob URL คือที่อยู่ชั่วคราวที่เบราว์เซอร์สร้างขึ้นเองเพื่อชี้ไปยังข้อมูลที่อยู่ในหน่วยความจำของเครื่อง คนภายนอกจึงเปิดตามไปดูไม่ได้ service worker คือสคริปต์ที่หน้าเว็บลงทะเบียนให้ทำงานอยู่เบื้องหลังเบราว์เซอร์ และคอยรับส่งข้อมูลแทนหน้าเว็บได้ ส่วน OAuth คือมาตรฐานที่บริการอย่าง Microsoft ใช้ขออนุญาตและส่งต่อผู้ใช้ไปยังแอปปลายทางหลังยืนยันตัวตน ซึ่งมีพารามิเตอร์กำหนดว่าจะพาผู้ใช้ไปที่ใดต่อ

สิ่งที่เหยื่อเห็น ตั้งแต่อีเมลจนถึงหน้าล็อกอินปลอม

จากมุมของผู้ใช้ ทุกอย่างดูปกติ อีเมลที่ได้รับแต่งให้เหมือนมาจากระบบเซ็นเอกสาร DocuSign และแนบไฟล์นัดหมายในปฏิทินมาด้วย ไฟล์นั้นไม่ได้มีมัลแวร์ หน้าที่ของมันคือทำให้อีเมลดูเหมือนคำเชิญประชุมธรรมดา และลิงก์ในนั้นพาไปยังหน้ายืนยันตัวตน OAuth ของ Microsoft ตัวจริง

ผู้โจมตีแต่งพารามิเตอร์การส่งต่อไว้ให้พาผู้ใช้ไปยัง Microsoft Teams ซึ่งจะดึงทรัพยากรจากโดเมนภายนอกชื่อ cdn.bloom[.]io เข้ามา ผลสุดท้ายคือหน้าล็อกอินปลอมที่ถูกประกอบขึ้นจาก blob URL บนเครื่องของผู้ใช้ทั้งหมด ตลอดทางผู้ใช้จึงเห็นแต่แบรนด์และโดเมนที่คุ้นเคย

เบื้องหลัง: แพลตฟอร์มที่สั่งการได้จากศูนย์กลาง

เมื่อหน้าปลอมโหลดเสร็จ มันจะลงทะเบียน service worker และแยกตรรกะบางส่วนไปรันใน iframe แบบจำกัดสิทธิ์ (กรอบหน้าเว็บย่อยที่ถูกแยกออกจากหน้าหลัก) ส่วนประกอบเหล่านี้เปิดช่องให้เซิร์ฟเวอร์ของผู้โจมตีส่งคำสั่งมายังหน้าได้แบบสดผ่านช่องทางส่งข้อความของเบราว์เซอร์ ผู้โจมตีจึงเปลี่ยนสิ่งที่เหยื่อเห็นได้ตลอดเวลาโดยไม่ต้องฝังปลายทางไว้ในโค้ด นักวิจัยยังพบการตั้งค่าควบคุมสั่งการ (command-and-control) ที่ซ่อนอยู่ ซึ่งบ่งว่านี่ไม่ใช่หน้าปลอมเดี่ยว ๆ แต่เป็นส่วนหนึ่งของแพลตฟอร์มฟิชชิงที่ผู้ดูแลอัปเดตและบังคับทิศทางเหยื่อจำนวนมากได้พร้อมกัน

ทำไมการป้องกันแบบเดิมจับไม่ได้

ระบบกรองอีเมลและตัวตรวจลิงก์ส่วนใหญ่ตัดสินจากชื่อโดเมนและเนื้อหาของหน้าปลายทาง แคมเปญนี้หลบได้ทั้งสองทาง ลิงก์ที่ตรวจได้ชี้ไปที่ Microsoft ซึ่งไม่มีใครบล็อก ส่วนหน้าปลอมไม่มีอยู่บนเซิร์ฟเวอร์ใดให้ไปเปิดดู เพราะเกิดขึ้นในหน่วยความจำของเบราว์เซอร์เหยื่อเท่านั้น นักวิเคราะห์ของ Barracuda สรุปว่าฟิชชิงกำลังขยับออกจากเว็บปลอมและโดเมนน่าสงสัย ร่องรอยแบบเดิมจึงหายไป องค์กรควรหันมาจับพฤติกรรมและเสริมการควบคุมด้านตัวตนแทนการไล่บล็อก URL

สิ่งที่ Barracuda แนะนำ แยกตามผู้รับผิดชอบ

  • ทีมเฝ้าระวังระบบ ตั้งสัญญาณเตือนเมื่อหน้าเว็บลงทะเบียน service worker ที่ผูกกับเนื้อหาโหลดจากภายนอก จับตา blob URL ที่โผล่ระหว่างขั้นล็อกอิน และไล่ดูสายการส่งต่อของ OAuth ว่าพาไปปลายทางที่ไม่คาดไว้หรือไม่
  • ทีมดูแลบัญชีผู้ใช้ เปลี่ยนไปใช้การยืนยันตัวตนหลายปัจจัยชนิดทนฟิชชิง เช่น กุญแจ FIDO2 หรือพาสคีย์ ซึ่งผูกกับโดเมนจริง จึงใช้กับหน้าปลอมไม่ได้แม้ผู้ใช้จะถูกหลอกไปถึงแล้ว
  • ทีมดูแลอีเมล เลือกเครื่องมือที่ไล่ตามลิงก์ไปจนสุดทาง ไม่ได้ตรวจแค่ปลายทางแรก
  • พนักงานทุกคน คำสอนเดิมให้ดู URL แปลก ๆ ใช้ไม่ได้กับกรณีนี้ ต้องฝึกให้สงสัยตัวคำขอเซ็นเอกสารที่ไม่ได้คาดไว้ แม้จะผ่านหน้าของ Microsoft และยืนยันกับผู้ส่งทางช่องทางอื่นก่อนกด

สำหรับองค์กรไทยที่ใช้ Microsoft 365 เป็นระบบหลัก ประเด็นที่ควรตรวจสัปดาห์นี้คือมีการบังคับใช้การยืนยันตัวตนชนิดทนฟิชชิงกับบัญชีที่มีสิทธิ์สูงหรือยัง และมีการเก็บบันทึกการอนุญาตสิทธิ์แบบ OAuth ไว้ให้ตรวจย้อนหลังได้หรือไม่ สองอย่างนี้ทำได้ด้วยการตั้งค่าและมีผลทันทีโดยไม่ต้องซื้อเครื่องมือเพิ่ม ทีมงาน Smart Cyber Tech บริการประเมินความปลอดภัยระบบและเว็บไซต์ รวมถึงตรวจการตั้งค่าการยืนยันตัวตนและสิทธิ์ของแอปที่เชื่อมต่อกับระบบองค์กร ปรึกษาได้ที่ แบบฟอร์มติดต่อ

สรุปสาระสำคัญ

  • ศัพท์สามคำที่ต้องรู้ก่อน
  • สิ่งที่เหยื่อเห็น ตั้งแต่อีเมลจนถึงหน้าล็อกอินปลอม
  • เบื้องหลัง: แพลตฟอร์มที่สั่งการได้จากศูนย์กลาง
แหล่งอ้างอิงเรียบเรียงจาก Help Net Security — Cybercriminals are building phishing pages that exist only inside victims' browsers — อ่านบทความต้นฉบับ
ภาพปก: Help Net Security · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
มีคำถามเพิ่มเติมเกี่ยวกับบทความนี้? เขียนหาเราได้ที่ info@smart-cyber-tech.com
บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech

บทความอื่นที่เกี่ยวข้อง

บทความที่เกี่ยวข้อง

ToolHive: รัน MCP server ในคอนเทนเนอร์แบบปลอดภัยด้วยเครื่องมือโอเพนซอร์ส ก่อนให้เอเจนต์ AI เข้าถึงระบบภายใน ความปลอดภัย

ToolHive: รัน MCP server ในคอนเทนเนอร์แบบปลอดภัยด้วยเครื่องมือโอเพนซอร์ส ก่อนให้เอเจนต์ AI เข้าถึงระบบภายใน

ทุกครั้งที่ทีมติดตั้ง MCP server ให้เอเจนต์ AI ใช้งาน ตัวเชื่อมนั้นมักได้สิทธิ์ทุกอย่างที่เครื่องนักพัฒนามี ทั้งไฟล์ คีย์ API และเครือข่ายภายใน โดยไม่มีใครเห็นว่ามันทำอะไรไปบ้าง ToolHive จาก Stacklok เป็นเครื่องมือโอเพนซอร์สสัญญาอนุญาต Apache 2.0 ที่จับ MCP server แต่ละตัวแยกไว้ในคอนเทนเนอร์ และต่อยอดไปถึงการยืนยันตัวตนกับบันทึกการใช้งานระดับองค์กร เราสรุปว่าอะไรได้ทันทีหลังติดตั้ง อะไรต้องลงแรงเพิ่ม และองค์กรไทยควรเริ่มอย่างไร

อ่านบทความ
ETSI ออกมาตรวัดคุณภาพข้อมูล 18 ข้อสำหรับ AI: เช็กก่อนว่าข้อมูลที่ใช้ฝึกและตัดสินใจเชื่อถือได้แค่ไหน ข้อมูลและ AI

ETSI ออกมาตรวัดคุณภาพข้อมูล 18 ข้อสำหรับ AI: เช็กก่อนว่าข้อมูลที่ใช้ฝึกและตัดสินใจเชื่อถือได้แค่ไหน

ก่อนจะถามว่าโมเดล AI แม่นแค่ไหน ต้องถามก่อนว่าข้อมูลที่ป้อนเข้าไปเชื่อถือได้หรือไม่ และตอนนี้มีเกณฑ์กลางให้ตอบเป็นตัวเลขแล้ว สถาบันมาตรฐานโทรคมนาคมยุโรป (ETSI) ออกรายงานเทคนิค TR 104 180 ที่นิยามมาตรวัดคุณภาพข้อมูล 18 ข้อพร้อมสูตรคำนวณ และมีเครื่องมือโอเพนซอร์สให้คะแนนชุดข้อมูล เมื่อลองกับข้อมูลสำมะโนสหรัฐที่งานวิจัยใช้กันมานาน ก็พบทั้งความเหลื่อมล้ำระหว่างเพศและความเสี่ยงด้านความเป็นส่วนตัว บทความนี้สรุปแนวคิดและวิธีนำไปใช้กับทีมข้อมูลในไทย

อ่านบทความ
ทำ AI evaluation ให้ทำซ้ำได้ด้วย Docker Sandboxes: บันทึกว่าอะไรรันจริง ไม่ใช่แค่ตั้งใจจะรันอะไร DevOps

ทำ AI evaluation ให้ทำซ้ำได้ด้วย Docker Sandboxes: บันทึกว่าอะไรรันจริง ไม่ใช่แค่ตั้งใจจะรันอะไร

ถ้าผลประเมินโมเดลหรือเอเจนต์ AI ของทีมรันบนเครื่องอื่นแล้วได้ไม่เหมือนเดิม ตัวเลขนั้นก็ใช้ตัดสินใจไม่ได้ ต่อให้เลือกเกณฑ์วัดมาดีแค่ไหน บทความนี้ถอดแนวคิดจากโปรเจกต์โอเพนซอร์สของ Docker Captain ที่ใช้ Docker Sandboxes เป็นที่รันงานประเมิน แยกนิยามของงานออกจากที่รัน และเก็บบันทึกการรันที่ตรวจย้อนได้ พร้อมวิธีที่ทีม DevOps ไทยหยิบไปใช้กับงานอื่นนอกเหนือจาก AI

อ่านบทความ

ติดต่อเพื่อขอรับคำปรึกษาจากทีมงาน

ตั้งแต่ประเมินระบบปัจจุบัน วางแผน จนถึงลงมือพัฒนา — คุยกับเราได้โดยไม่มีค่าใช้จ่าย

ปรึกษาทีมของเรา