ถ้ามีคนออกใบรับรอง SSL ในชื่อโดเมนของคุณโดยที่คุณไม่รู้ นั่นคือสัญญาณของการเตรียมปลอมเว็บหรือดักการเชื่อมต่อ บทความนี้อธิบายว่าระบบบันทึกใบรับรองสาธารณะทำงานอย่างไร ทำไมการแจ้งเตือนที่ผ่านมามักถูกมองข้าม และองค์กรไทยควรตั้งค่าอะไรบ้าง
Certificate Transparency คืออะไร
Certificate Transparency หรือ CT คือระบบที่บังคับให้ใบรับรอง SSL/TLS ทุกใบที่ออกให้โดเมนใด ๆ ต้องถูกบันทึกลงในทะเบียนสาธารณะที่ใครก็ตรวจสอบได้ วัตถุประสงค์คือทำให้ผู้ออกใบรับรองต้องรับผิดชอบต่อสิ่งที่ตัวเองออก และทำให้เจ้าของโดเมนมีทางรู้ว่ามีใบรับรองใดถูกออกในชื่อของตนบ้าง
เหตุผลที่เรื่องนี้สำคัญคือใบรับรองที่ออกโดยไม่ได้รับอนุญาตเปิดทางให้ผู้โจมตีปลอมตัวเป็นเว็บของคุณได้อย่างแนบเนียน เพราะเบราว์เซอร์จะแสดงกุญแจล็อกตามปกติ ผลที่ตามมาคือการดักอ่านการสื่อสาร การทำหน้าฟิชชิงที่ดูน่าเชื่อถือ และความเสียหายต่อความไว้วางใจของผู้ใช้
ปัญหาเดิม: แจ้งเตือนบ่อยจนไม่มีใครอ่าน
อุปสรรคของการเฝ้าระวัง CT ที่ผ่านมาไม่ใช่เรื่องเทคนิค แต่คือปริมาณสัญญาณรบกวน ผู้ให้บริการออกใบรับรองให้ลูกค้าโดยอัตโนมัติเป็นจำนวนมาก ทั้งการต่ออายุตามรอบและใบรับรองสำรอง และเมื่อรอบการต่ออายุสั้นลงเหลือระดับ 60 วันหรือน้อยกว่า ผู้ใช้จึงได้รับอีเมลแจ้งเตือนเรื่องกิจกรรมปกติอยู่ตลอด จนเมื่อมีเหตุผิดปกติจริงก็ถูกกลบไปกับอีเมลอื่น
นี่เป็นตัวอย่างคลาสสิกของปัญหา alert fatigue ที่ระบบเฝ้าระวังทุกประเภทเจอ คือถ้าอัตราการแจ้งเตือนเท็จสูงเกินไป มนุษย์จะเลิกอ่านโดยอัตโนมัติ และมาตรการที่ดูเหมือนมีอยู่ก็ไม่มีค่าในทางปฏิบัติ
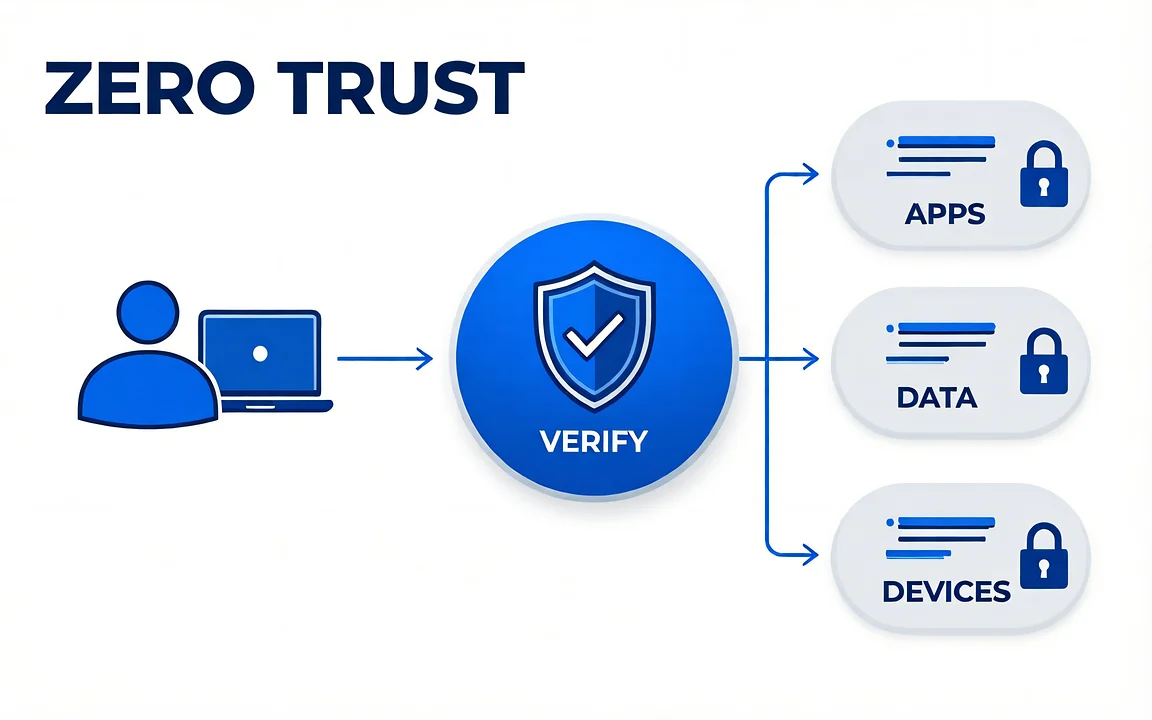
ภาพประกอบบทความหมวดความปลอดภัย วิธีแก้: แยกใบรับรองที่เราออกเองออกไป
วิธีที่ใช้แก้คือระบุใบรับรองที่ผู้ให้บริการออกเองด้วยค่าแฮชของกุญแจสาธารณะที่เรียกว่า spki_sha256 ค่านี้มีคุณสมบัติที่เหมาะกับงานนี้สี่ข้อ คือถูกบันทึกตั้งแต่ตอนสร้างคู่กุญแจก่อนออกใบรับรอง คงอยู่ตลอดอายุใบรับรอง คำนวณซ้ำได้เองโดยระบบแจ้งเตือน และไม่ซ้ำกันเพราะแต่ละครั้งที่ออกจะสร้างคู่กุญแจใหม่
เมื่อระบบเห็นใบรับรองใหม่ในทะเบียน CT ก็จะคำนวณค่านี้แล้วเทียบกับฐานข้อมูลการออกใบรับรองของตัวเอง ถ้าตรงแปลว่าเป็นกิจกรรมปกติจึงไม่แจ้งเตือน ถ้าไม่ตรงจึงส่งอีเมลแจ้งว่ามีใบรับรองที่ไม่คาดคิด ผลคือสิ่งที่เหลืออยู่ในกล่องจดหมายคือเรื่องที่ควรดูจริง ๆ
อะไรที่ยังถูกเฝ้าระวังอยู่
สิ่งที่ยังแจ้งเตือนตามปกติได้แก่ ใบรับรองที่คุณอัปโหลดเองเพราะระบบไม่ได้เป็นผู้สร้าง ใบรับรองที่ออกจากภายนอกระบบ และใบรับรองใด ๆ ที่ระบบอธิบายที่มาไม่ได้ ซึ่งครอบคลุมกรณีที่เป็นภัยจริงทั้งหมด ฟีเจอร์นี้เปิดใช้ได้ทุกแพ็กเกจโดยไม่มีค่าใช้จ่ายเพิ่ม และปัจจุบันดูแลโดเมนของลูกค้าอยู่มากกว่า 650,000 โดเมน หลังจากอยู่ในช่วงทดสอบสาธารณะมาตั้งแต่ปี 2019
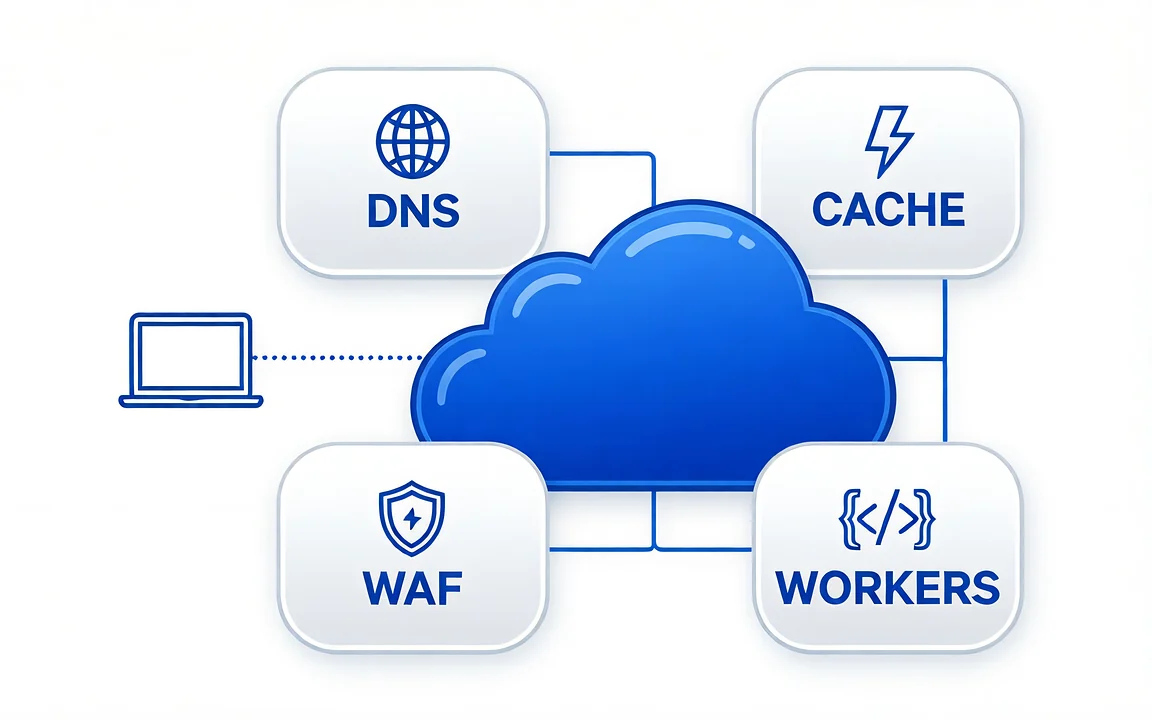
ภาพประกอบบทความหมวดความปลอดภัย สิ่งที่องค์กรไทยควรทำ
ข้อแรกคือเปิดใช้การเฝ้าระวัง CT ให้ทุกโดเมนที่องค์กรถือครอง รวมถึงโดเมนที่จดไว้กันคนอื่นเอาไปใช้และไม่ได้ใช้งานจริง เพราะโดเมนกลุ่มนี้มักไม่มีใครดูแลและเป็นเป้าหมายที่ดีของผู้โจมตี ข้อสองคือกำหนดให้ชัดว่าเมื่อได้รับแจ้งเตือนใครเป็นผู้รับผิดชอบตรวจสอบ และขั้นตอนถัดไปคืออะไร เพราะการแจ้งเตือนที่ไม่มีเจ้าของก็ไม่ต่างจากไม่มีการแจ้งเตือน
ข้อสามคือทบทวนว่าใครในองค์กรมีสิทธิ์ขอออกใบรับรองในนามโดเมนบริษัทได้บ้าง และพิจารณาใช้ระเบียน CAA ในระบบ DNS เพื่อจำกัดว่าผู้ออกใบรับรองรายใดได้รับอนุญาต ซึ่งเป็นการป้องกันตั้งแต่ต้นทางที่ทำได้ด้วยการเพิ่มระเบียน DNS เพียงไม่กี่บรรทัด
สรุปสาระสำคัญ Certificate Transparency คืออะไร ปัญหาเดิม: แจ้งเตือนบ่อยจนไม่มีใครอ่าน วิธีแก้: แยกใบรับรองที่เราออกเองออกไป แหล่งอ้างอิง เรียบเรียงจาก Cloudflare Blog — Certificate Transparency Monitoring is now generally available —
อ่านบทความต้นฉบับ ภาพปก: Cloudflare Blog · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
มีคำถามเพิ่มเติมเกี่ยวกับบทความนี้? เขียนหาเราได้ที่
info@smart-cyber-tech.com บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech แบ่งปันบทความนี้:
คัดลอกลิงก์ ปรึกษาทีมของเรา