โปรเจกต์ผู้ช่วย AI ที่เริ่มจากงานสุดสัปดาห์ กลายเป็นโปรเจกต์ที่โตเร็วที่สุดในประวัติศาสตร์ของ GitHub ภายในหกเดือน บทความนี้เล่าว่าผู้ดูแลรับมืออย่างไรเมื่อ pull request ท่วมเข้ามาจนแยกไม่ออกว่าอันไหนคนคิด อันไหน AI สร้าง
โตเร็วจนกลายเป็นปัญหาในตัวเอง
โปรเจกต์ที่บทความพูดถึงเป็นผู้ช่วย AI ที่ทำงานบนเครื่องของผู้ใช้เองและเชื่อมกับแอปแชตที่ใช้อยู่แล้ว เริ่มต้นเป็นงานอดิเรกช่วงสุดสัปดาห์เมื่อเดือนพฤศจิกายน 2025 แล้วเติบโตจนมีดาวราว 388,000 ดวง ฟอร์ก 81,000 ครั้ง และคอมมิตกว่า 80,000 ครั้งภายในหกเดือน กลายเป็นโปรเจกต์ที่เติบโตเร็วที่สุดเท่าที่แพลตฟอร์มเคยมีมา
ความสำเร็จนี้มาพร้อมปัญหาที่โปรเจกต์โอเพนซอร์สรุ่นก่อนไม่เคยเจอ คือ pull request หลายพันรายการไหลเข้ามา โดยผู้ส่งบางรายส่งทีเดียวเป็นร้อยรายการ ผู้ดูแลคนหนึ่งถึงกับบอกว่าไม่เรียกมันว่า pull request แล้ว แต่เรียกว่า prompt request แทน
ปัญหาความปลอดภัยที่มาพร้อมยุค AI
ปัญหาแรกคือการแยกงานที่มีคุณค่าออกจากสิ่งรบกวน เมื่อใครก็สร้างโค้ดที่ดูสมเหตุสมผลได้ในไม่กี่นาที ปริมาณจึงไม่ใช่สัญญาณของความตั้งใจอีกต่อไป ปัญหาที่สองคือการปั่นชื่อเสียง มีผู้โจมตีคัดลอก pull request ที่ถูกต้องมาส่งซ้ำเพื่อสร้างเครดิตให้ตัวเอง และมีการปั่นตราสัญลักษณ์ผู้มีส่วนร่วมซึ่งชุมชนใช้เป็นสัญญาณความน่าเชื่อถือ รวมถึงการใช้ระบบอัตโนมัติมาโปรโมตสินค้าผ่านโปรเจกต์
ปัญหาที่สามคือห่วงโซ่อุปทาน หลังเกิดเหตุโจมตีผ่านแพ็กเกจหลายครั้งในช่วงที่ผ่านมา ทีมจึงตรวจสอบ dependency อย่างเข้มงวด ลดจำนวนที่ใช้ในแกนกลางลง และสร้างความสัมพันธ์โดยตรงกับผู้ดูแลของโปรเจกต์ที่ตัวเองพึ่งพา
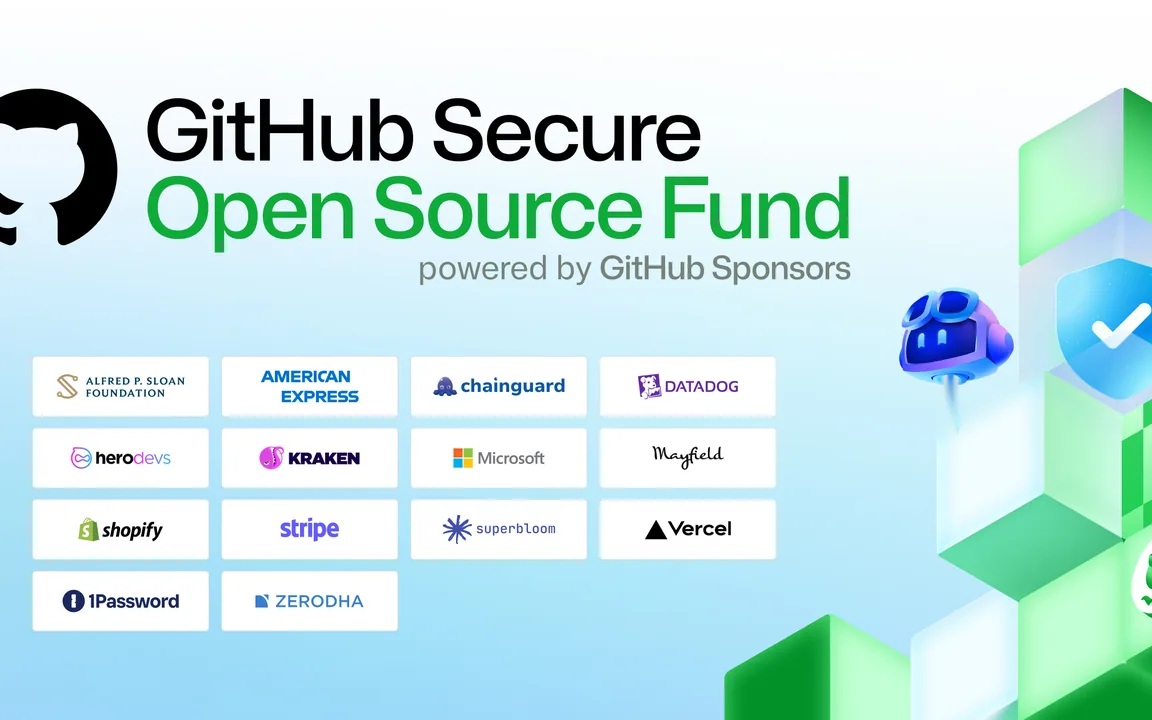
ภาพจากบทความต้นฉบับ แสดงพันธมิตรของกองทุนสนับสนุนความปลอดภัยโอเพนซอร์ส เปลี่ยนสัญญาณความน่าเชื่อถือใหม่
สิ่งที่ทีมทำแทนการนับจำนวนคือดูหลักฐานว่าผู้ส่งได้คิดจริงหรือไม่ ได้แก่ บันทึกการทำงานของเอเจนต์ที่แสดงเหตุผลเบื้องหลัง ภาพหน้าจอที่พิสูจน์ว่าทดสอบแล้วใช้งานได้ และคำอธิบายที่ชัดเจนว่าคิดอย่างไร ผู้ก่อตั้งสรุปหลักคิดไว้ว่าไม่มีใครสนใจว่าคุณเขียนโค้ดเองหรือไม่ แต่สนใจว่าคุณคิดเรื่องฟีเจอร์นี้จริงหรือเปล่า
อีกสองการปรับตัวที่น่าสนใจคือการใช้เครื่องมือ AI มาช่วยตรวจโค้ดที่ AI สร้าง และการเปลี่ยนธรรมเนียมจากการขอให้ผู้ส่งกลับไปแก้ มาเป็นผู้ดูแลแก้ให้เองในหลายกรณี เพราะเร็วกว่าและยังเปิดประตูให้ผู้ที่ไม่ใช่นักพัฒนาและผู้ส่งงานครั้งแรกได้มีส่วนร่วมต่อไป
เรื่องค่าเริ่มต้นที่ปลอดภัย
ประเด็นที่ยากที่สุดคือการหาสมดุลระหว่างความสามารถของเอเจนต์กับความปลอดภัย ตั้งค่าเข้มไปผู้ใช้ก็บ่นว่าใช้งานไม่สะดวก ตั้งหลวมไปก็เสี่ยงเกิดเหตุ ผู้ก่อตั้งอธิบายว่าเป็นเกมที่หาจุดพอดีได้ยากมากระหว่างความสะดวกกับความปลอดภัยเพียงพอในระดับค่าเริ่มต้น ซึ่งเป็นโจทย์เดียวกับที่ทุกทีมที่ปล่อยเอเจนต์ให้ทำงานแทนผู้ใช้ต้องเจอ
สิ่งที่ทีมไทยเอาไปใช้ได้
ถ้าทีมของคุณเปิดรับการมีส่วนร่วมจากภายนอก ไม่ว่าจะเป็นโอเพนซอร์สหรือระบบที่คู่ค้าส่งโค้ดเข้ามา เกณฑ์การรีวิวควรเปลี่ยนจากการดูปริมาณหรือประวัติผู้ส่ง มาเป็นการขอหลักฐานว่าเข้าใจปัญหาจริง เช่น ให้แนบผลการทดสอบและอธิบายทางเลือกที่พิจารณาแล้วไม่เลือก
อีกเรื่องที่ควรทำตามคือลดจำนวน dependency ในส่วนแกนกลางให้เหลือเท่าที่จำเป็น และรู้จักว่าใครเป็นผู้ดูแลไลบรารีสำคัญที่เราพึ่งพา เพราะเมื่อเกิดเหตุ ความสัมพันธ์ที่มีอยู่ก่อนทำให้ได้ข้อมูลเร็วกว่าการรอประกาศสาธารณะ และสุดท้ายคือเรื่องที่บทความย้ำแต่มักถูกมองข้าม คือเอเจนต์ช่วยให้ทำงานได้มากขึ้นก็จริง แต่ก็เพิ่มแรงจูงใจให้ทำงานไม่หยุด ผู้ดูแลต้องตั้งขอบเขตให้ตัวเองด้วย
สรุปสาระสำคัญ โตเร็วจนกลายเป็นปัญหาในตัวเอง ปัญหาความปลอดภัยที่มาพร้อมยุค AI เปลี่ยนสัญญาณความน่าเชื่อถือใหม่ แหล่งอ้างอิง เรียบเรียงจาก GitHub Blog — OpenClaw went viral. Meet the maintainers building and securing it. —
อ่านบทความต้นฉบับ ภาพปกและแผนภาพ: GitHub Blog · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
มีคำถามเพิ่มเติมเกี่ยวกับบทความนี้? เขียนหาเราได้ที่
info@smart-cyber-tech.com บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech แบ่งปันบทความนี้:
คัดลอกลิงก์ ปรึกษาทีมของเรา