SCT

กำลังเตรียมประสบการณ์ดิจิทัล

ข่าวความปลอดภัย

ข่าวช่องโหว่ แพตช์ มัลแวร์ และการโจมตีไซเบอร์ที่ทีมงานคัดมาเฉพาะเรื่องที่ระบบของธุรกิจไทยมีโอกาสเจอจริง ทุกข่าวสรุปว่ากระทบใคร ต้องทำอะไรก่อน และเชื่อมโยงกับบริการตรวจสอบช่องโหว่ของเรา

อัปเดตล่าสุด

ข่าวหมวด ความปลอดภัย

ทั้งหมด 19 ข่าว · หมวด ความปลอดภัย · อัปเดตล่าสุด 1 ตุลาคม 2569

ฐานข้อมูล Supabase กว่า 16,000 ชุดเปิดให้คนนอกอ่านได้ เพราะไม่ได้ตั้งสิทธิ์รายแถว แอปที่สร้างเร็วด้วย AI เสี่ยงที่สุด ทีมพัฒนาควรตรวจทันที ความปลอดภัย

ฐานข้อมูล Supabase กว่า 16,000 ชุดเปิดให้คนนอกอ่านได้ เพราะไม่ได้ตั้งสิทธิ์รายแถว แอปที่สร้างเร็วด้วย AI เสี่ยงที่สุด ทีมพัฒนาควรตรวจทันที

แอปจำนวนมากที่สร้างเร็วด้วยเครื่องมือ AI กำลังปล่อยข้อมูลลูกค้าให้คนนอกอ่านได้โดยไม่ต้องเจาะระบบเลย UpGuard บริษัทด้านความเสี่ยงไซเบอร์ สำรวจโดเมนราว 300,000 แห่งที่ใช้ Supabase ซึ่งเป็นบริการฐานข้อมูลและระบบหลังบ้านสำเร็จรูปที่นิยมมากในสตาร์ตอัป แล้วพบฐานข้อมูล 16,326 ชุดที่เปิดตารางให้อ่านได้จากอินเทอร์เน็ต ต้นเหตุไม่ใช่ช่องโหว่ของ Supabase แต่เป็นการไม่ได้เปิด Row Level Security (RLS) หรือกฎที่กำหนดว่าผู้ใช้แต่ละคนอ่านข้อมูลแถวไหนได้

อ่านข่าวนี้
เว็บ WordPress ต้องอัปเดตเป็น 7.1.2 ด่วน ช่องโหว่ในแกนหลักถูกโจมตีภายในไม่กี่ชั่วโมงหลังออกแพตช์ บางเว็บอาจถูกสั่งรันโค้ดได้ ความปลอดภัย

เว็บ WordPress ต้องอัปเดตเป็น 7.1.2 ด่วน ช่องโหว่ในแกนหลักถูกโจมตีภายในไม่กี่ชั่วโมงหลังออกแพตช์ บางเว็บอาจถูกสั่งรันโค้ดได้

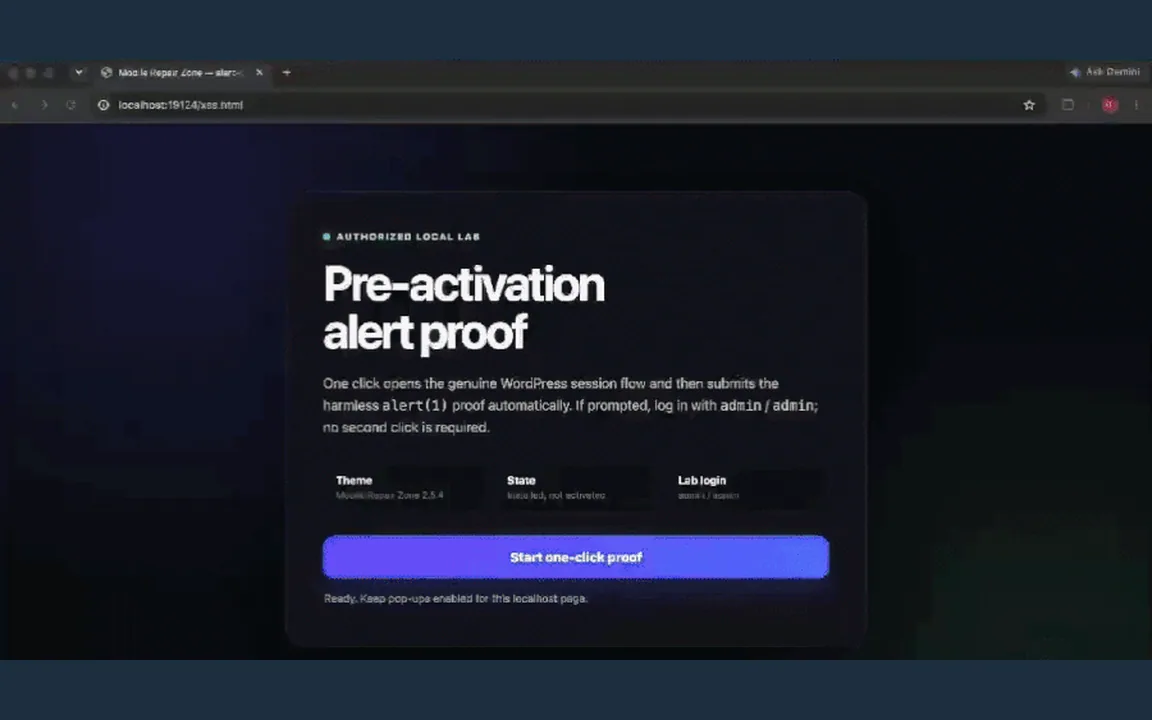
เว็บไซต์ที่ใช้ WordPress ควรตรวจว่าอัปเดตเป็นเวอร์ชัน 7.1.2 แล้วหรือยัง เพราะช่องโหว่ที่เพิ่งปิดครั้งนี้อยู่ในแกนหลักของ WordPress เอง ไม่ได้อยู่ในปลั๊กอิน ผู้โจมตีไม่ต้องล็อกอินก็สั่งให้เว็บโหลดไฟล์ PHP อื่นบนเซิร์ฟเวอร์ได้ และในบางสภาพแวดล้อมต่อยอดเป็นการรันคำสั่งบนเซิร์ฟเวอร์ได้ ที่น่ากังวลคือมีการยิงสำรวจหาเป้าหมายภายในไม่ถึง 5 ชั่วโมงหลังออกแพตช์ และปริมาณการโจมตีเพิ่มขึ้นกว่า 10 เท่าในวันถัดมา

อ่านข่าวนี้
WordPress ออกแพตช์ 7.1.1 ปิดช่องโหว่ Click2Shell ที่ให้ลิงก์เดียวสั่งติดตั้งธีมบนเว็บได้เองโดยแอดมินไม่ต้องกด Install และต่อยอดถึงการรันโค้ดบนเซิร์ฟเวอร์ ความปลอดภัย

WordPress ออกแพตช์ 7.1.1 ปิดช่องโหว่ Click2Shell ที่ให้ลิงก์เดียวสั่งติดตั้งธีมบนเว็บได้เองโดยแอดมินไม่ต้องกด Install และต่อยอดถึงการรันโค้ดบนเซิร์ฟเวอร์

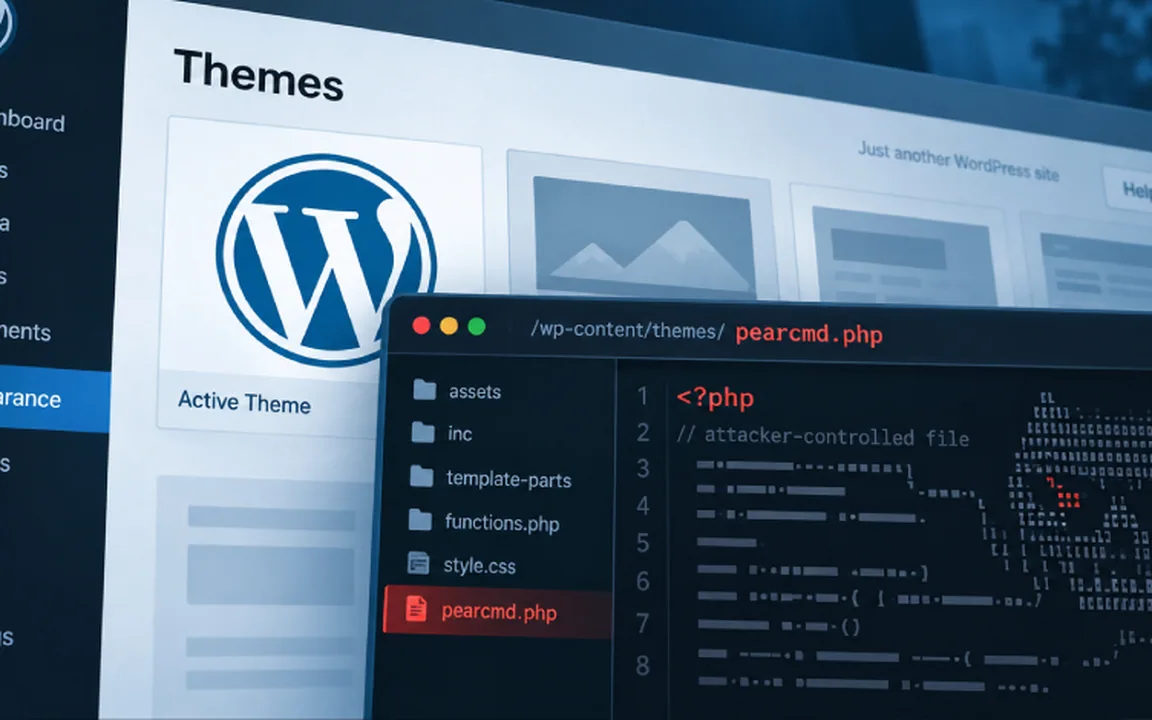
ถ้าเว็บของคุณใช้ WordPress ให้ตรวจวันนี้ว่าอัปเดตเป็นเวอร์ชัน 7.1.1 แล้วหรือยัง WordPress ออกแพตช์ความปลอดภัยเมื่อวันที่ 17 กันยายน 2026 ปิดช่องโหว่ที่บริษัทความปลอดภัย pwn.ai ตั้งชื่อว่า Click2Shell ช่องโหว่นี้ทำให้ลิงก์ที่ถูกสร้างขึ้นมาเป็นพิเศษ เพียงแอดมินเปิดดูขณะล็อกอินอยู่ ก็สั่งให้เว็บติดตั้งธีมที่ผู้โจมตีเลือกจากคลังของ WordPress.org ได้เองโดยไม่ต้องกดปุ่ม Install และเมื่อจับคู่กับช่องโหว่ในธีมบางตัว จะกลายเป็นการรันโค้ดบนเซิร์ฟเวอร์ ความรุนแรงระดับ 9.6 จาก 10 ยังไม่พบการโจมตีจริง แต่ยังไม่มีวิธีแก้ชั่วคราวนอกจากอัปเดต

อ่านข่าวนี้
cPanel ออกแพตช์ช่องโหว่ EmailTrack ที่เปิดทางให้บัญชีโฮสต์รันโค้ดระดับ root กระทบทุกเวอร์ชันที่ยังรองรับ ความปลอดภัย

cPanel ออกแพตช์ช่องโหว่ EmailTrack ที่เปิดทางให้บัญชีโฮสต์รันโค้ดระดับ root กระทบทุกเวอร์ชันที่ยังรองรับ

cPanel ออกแพตช์แก้ช่องโหว่ CVE-2026-67401 ในโมดูล EmailTrack ซึ่งเปิดทางให้เจ้าของบัญชีโฮสต์ที่มีสิทธิ์เกี่ยวกับอีเมลสร้างไฟล์บนเซิร์ฟเวอร์ตามใจ แล้วต่อยอดไปรันโค้ดในสิทธิ์ root ได้ ช่องโหว่นี้กระทบ cPanel และ WHM ทุกเวอร์ชันที่ยังรองรับ ซึ่งเป็นแผงควบคุมที่ผู้ให้บริการโฮสต์ในไทยใช้กันแพร่หลาย ยังไม่พบการโจมตีจริงในขณะรายงาน แต่ลักษณะของช่องโหว่ทำให้ผู้ให้บริการโฮสต์แบบแบ่งปันทรัพยากรควรอัปเดตทันที

อ่านข่าวนี้
ช่องโหว่ StyleSmuggler ใน Magento และ Adobe Commerce ถูกใช้โจมตีจริงก่อนมีแพตช์ ฝังแบ็กดอร์ในร้านค้าออนไลน์ ความปลอดภัย

ช่องโหว่ StyleSmuggler ใน Magento และ Adobe Commerce ถูกใช้โจมตีจริงก่อนมีแพตช์ ฝังแบ็กดอร์ในร้านค้าออนไลน์

ช่องโหว่ zero-day ที่ถูกตั้งชื่อว่า StyleSmuggler ใน Magento Open Source และ Adobe Commerce ทุกเวอร์ชันปัจจุบัน กำลังถูกใช้โจมตีจริงเพื่อรันโค้ดบนเซิร์ฟเวอร์ร้านค้าโดยไม่ต้องล็อกอิน แล้วฝังแบ็กดอร์ที่เขียนด้วย Rust การโจมตีเริ่มตั้งแต่ 4 กันยายน ขณะที่ผู้พัฒนายังไม่ออกแพตช์หรือคำแนะนำอย่างเป็นทางการ ร้านค้าออนไลน์ในไทยที่ใช้ Magento ควรใส่มาตรการชั่วคราวทันที

อ่านข่าวนี้
ช่องโหว่อัปโหลดไฟล์ใน Elementor Pro ถูกใช้โจมตีจริง ยึดเว็บ WordPress ผ่านฟอร์มที่เปิดรับไฟล์ ความปลอดภัย

ช่องโหว่อัปโหลดไฟล์ใน Elementor Pro ถูกใช้โจมตีจริง ยึดเว็บ WordPress ผ่านฟอร์มที่เปิดรับไฟล์

ช่องโหว่ CVE-2026-32475 ในปลั๊กอิน Elementor Pro ซึ่งมีผู้ใช้กว่า 6 ล้านเว็บ กำลังถูกใช้โจมตีจริง ผู้โจมตีหลบการตรวจไฟล์ในฟอร์มอัปโหลดแล้วฝังเว็บเชลล์เพื่อสั่งงานเซิร์ฟเวอร์ได้ โดย Wordfence บล็อกความพยายามโจมตีไปแล้วเกือบ 190,000 ครั้งภายในสี่วันแรก

อ่านข่าวนี้
ตัวติดตั้งซอฟต์แวร์ปลอมปิด Windows Update และลดการป้องกันของ Defender ก่อนฝังตัว ความปลอดภัย

ตัวติดตั้งซอฟต์แวร์ปลอมปิด Windows Update และลดการป้องกันของ Defender ก่อนฝังตัว

ไมโครซอฟท์เปิดเผยแคมเปญที่สร้างเว็บไซต์เลียนแบบผู้ผลิตซอฟต์แวร์ยอดนิยมเพื่อแจกตัวติดตั้งปลอม เมื่อรันแล้วจะหยุดบริการอัปเดตของวินโดวส์และตั้งข้อยกเว้นให้โปรแกรมป้องกันไวรัสมองข้ามตัวเอง ก่อนเปิดช่องทางควบคุมจากระยะไกล

อ่านข่าวนี้
พบช่องโหว่ระดับวิกฤต 5 รายการในปลั๊กอินและธีม WordPress ยอดนิยม เปิดทางยึดเว็บทั้งระบบ ความปลอดภัย

พบช่องโหว่ระดับวิกฤต 5 รายการในปลั๊กอินและธีม WordPress ยอดนิยม เปิดทางยึดเว็บทั้งระบบ

ช่องโหว่ระดับวิกฤต 5 รายการในปลั๊กอินและธีม WordPress ที่มีผู้ใช้รวมกันหลายแสนเว็บ เปิดทางให้ผู้โจมตีที่ไม่ต้องล็อกอินยกระดับเป็นผู้ดูแลระบบหรือรันคำสั่งบนเซิร์ฟเวอร์ได้ โดยรายการที่รุนแรงที่สุดได้คะแนนเต็ม 10.0

อ่านข่าวนี้
พบส่วนขยายเบราว์เซอร์ 19 ตัวฝังโค้ดขโมยกระเป๋าเงินดิจิทัลและข้อมูลรับรอง ความปลอดภัย

พบส่วนขยายเบราว์เซอร์ 19 ตัวฝังโค้ดขโมยกระเป๋าเงินดิจิทัลและข้อมูลรับรอง

นักวิจัยพบส่วนขยายเบราว์เซอร์ 19 ตัวที่ฝังโค้ดขโมยกระเป๋าเงินดิจิทัล ข้อมูลรับรองบัญชี และประวัติการใช้งาน โดยผู้โจมตีใช้วิธีซื้อส่วนขยายที่มีผู้ใช้อยู่แล้วมาปล่อยอัปเดตที่มีโค้ดอันตรายภายหลัง

อ่านข่าวนี้
พบบริการฟิชชิงสำเร็จรูปใช้เอเจนต์เสียง AI โทรหลอกขอรหัสปลดล็อกไอโฟน ความปลอดภัย

พบบริการฟิชชิงสำเร็จรูปใช้เอเจนต์เสียง AI โทรหลอกขอรหัสปลดล็อกไอโฟน

นักวิจัยเปิดโปงแพลตฟอร์มฟิชชิงสำเร็จรูปที่ใช้เอเจนต์เสียง AI สวมบทบาทเป็นเจ้าหน้าที่ฝ่ายสนับสนุน โทรหาเหยื่อที่ทำเครื่องหาย แล้วหลอกให้บอกรหัสปลดล็อกด้วยปากเปล่า เพื่อปลดล็อกเครื่องที่ถูกขโมยไปขายต่อ

อ่านข่าวนี้
ปลั๊กอิน SAML SSO ยอดนิยมของ WordPress ถูกโจมตีจริง เปิดทางปลอมตัวเป็นผู้ดูแลระบบ ความปลอดภัย

ปลั๊กอิน SAML SSO ยอดนิยมของ WordPress ถูกโจมตีจริง เปิดทางปลอมตัวเป็นผู้ดูแลระบบ

ช่องโหว่สองรายการในปลั๊กอิน SAML 2.0 Single Sign On ของ miniOrange เปิดทางให้ผู้โจมตีปลอมข้อความยืนยันตัวตนแล้วเข้าสู่ระบบในฐานะผู้ดูแล พบการโจมตีจริงจากหกไอพีในสามทวีปแล้ว ผู้ดูแลเว็บควรอัปเดตทันที

อ่านข่าวนี้
Cisco ออกแพตช์ปิด 9 ช่องโหว่ใน Crosswork และ Secure Workload โดย 5 รายการได้คะแนนเต็ม CVSS 10.0 ความปลอดภัย

Cisco ออกแพตช์ปิด 9 ช่องโหว่ใน Crosswork และ Secure Workload โดย 5 รายการได้คะแนนเต็ม CVSS 10.0

Cisco ปล่อยแพตช์ปิดช่องโหว่ 9 รายการในผลิตภัณฑ์ Crosswork และ Secure Workload ซึ่ง 5 รายการได้คะแนนความรุนแรงเต็ม 10.0 ทั้งหมดถูกพบจากการตรวจสอบภายในของบริษัทเอง และยังไม่พบว่ามีการนำไปใช้โจมตีจริง

อ่านข่าวนี้
นักวิจัยสาธิตวิธีใช้ไดรเวอร์ของ Microsoft Defender เองสั่งงานระดับเคอร์เนล โดยไม่ต้องพึ่งช่องโหว่ ความปลอดภัย

นักวิจัยสาธิตวิธีใช้ไดรเวอร์ของ Microsoft Defender เองสั่งงานระดับเคอร์เนล โดยไม่ต้องพึ่งช่องโหว่

นักวิจัยจาก Check Point เปิดเผยเทคนิคที่ใช้ไดรเวอร์กู้ระบบตอนบูตของ Microsoft Defender เอง สั่งงานระดับเคอร์เนลได้โดยไม่ต้องอาศัยช่องโหว่ใด ๆ ไมโครซอฟท์ระบุว่ายังไม่เข้าเกณฑ์ต้องออกแพตช์ทันทีเพราะต้องมีสิทธิ์ผู้ดูแลระบบอยู่ก่อนแล้ว

อ่านข่าวนี้
Microsoft ปิดช่องโหว่ Entra ID ระดับ CVSS 10.0 เปิดทางรันโค้ดจากระยะไกลบนระบบยืนยันตัวตนคลาวด์ ความปลอดภัย

Microsoft ปิดช่องโหว่ Entra ID ระดับ CVSS 10.0 เปิดทางรันโค้ดจากระยะไกลบนระบบยืนยันตัวตนคลาวด์

ไมโครซอฟท์เปิดเผยช่องโหว่ CVE-2026-69836 ในบริการยืนยันตัวตนบนคลาวด์ Entra ID ที่ได้คะแนนความรุนแรงสูงสุด CVSS 10.0 เปิดทางให้ผู้โจมตีที่ไม่ต้องยืนยันตัวตนสั่งรันโค้ดผ่านเครือข่ายได้ โดยระบุว่าได้แก้ไขในฝั่งบริการเรียบร้อยแล้วและลูกค้าไม่ต้องดำเนินการใด ๆ

อ่านข่าวนี้
GitLab ออกแพตช์นอกรอบ ปิดช่องโหว่ GraphQL ระดับวิกฤต CVSS 9.4 เปิดทางลบโปรเจกต์สาธารณะ ความปลอดภัย

GitLab ออกแพตช์นอกรอบ ปิดช่องโหว่ GraphQL ระดับวิกฤต CVSS 9.4 เปิดทางลบโปรเจกต์สาธารณะ

GitLab ออกแพตช์นอกรอบปิดช่องโหว่ CVE-2026-19478 ระดับวิกฤต CVSS 9.4 ซึ่งเปิดทางให้ผู้โจมตีที่ไม่ต้องล็อกอินสั่งแก้ไขหรือลบโปรเจกต์สาธารณะและข้อมูลผู้ใช้ได้ กระทบทั้ง Community Edition และ Enterprise Edition หลายสาขาเวอร์ชัน

อ่านข่าวนี้
Shell เร่งสอบสวนเหตุละเมิดข้อมูล หลังกลุ่มแรนซัมแวร์ Clop อ้างขโมยข้อมูล 89GB ความปลอดภัย

Shell เร่งสอบสวนเหตุละเมิดข้อมูล หลังกลุ่มแรนซัมแวร์ Clop อ้างขโมยข้อมูล 89GB

ยักษ์ใหญ่พลังงาน Shell ยืนยันกำลังสอบสวน "เหตุการณ์ที่อาจเกิดขึ้น" หลังกลุ่มแรนซัมแวร์ Clop อ้างว่าขโมยข้อมูลไปได้ถึง 89GB โดยการโจมตีครั้งนี้เชื่อมโยงกับช่องโหว่ในซอฟต์แวร์ PTC Windchill และ FlexPLM ที่ถูกใช้เล่นงานองค์กรหลายสิบแห่งพร้อมกัน

อ่านข่าวนี้
แฮกเกอร์ระดมโจมตีช่องโหว่ร้ายแรง VMware vCenter เหยื่อกว่า 360 รายใน 47 ประเทศ ความปลอดภัย

แฮกเกอร์ระดมโจมตีช่องโหว่ร้ายแรง VMware vCenter เหยื่อกว่า 360 รายใน 47 ประเทศ

ช่องโหว่ร้ายแรง CVE-2026-59310 (CVSS 9.8) ใน VMware vCenter ถูกโจมตีจริงแล้วภายในไม่กี่วันหลังเปิดเผย โดยพบเหยื่อราว 361 IP ใน 47 ประเทศ ผู้เชี่ยวชาญเตือนว่าการแพตช์อย่างเดียวอาจไม่พอ ต้องตรวจสอบร่องรอยการฝังตัวของแฮกเกอร์ด้วย

อ่านข่าวนี้
Patch Tuesday สิงหาคม 2026: ไมโครซอฟท์อุดช่องโหว่ Windows กว่า 200 รายการ เตือนภัยบั๊ก Exc ความปลอดภัย

Patch Tuesday สิงหาคม 2026: ไมโครซอฟท์อุดช่องโหว่ Windows กว่า 200 รายการ เตือนภัยบั๊ก Exchange

รอบอัปเดตความปลอดภัยประจำเดือนสิงหาคม 2026 ของไมโครซอฟท์มาพร้อมแพตช์จำนวนมาก โดย Windows ได้รับมากที่สุดถึง 233 รายการ ช่องโหว่เด่นคือ CVE-2026-62911 ใน Exchange Server ที่เปิดทางยึดกล่องจดหมายผู้ใช้ผ่านการข้ามการยืนยันตัวตน

อ่านข่าวนี้
Cisco เตือนช่องโหว่ SSL VPN บน ASA และ FTD ถูกใช้โจมตีจริง สั่งไฟร์วอลล์รีสตาร์ตซ้ำ ๆ ความปลอดภัย

Cisco เตือนช่องโหว่ SSL VPN บน ASA และ FTD ถูกใช้โจมตีจริง สั่งไฟร์วอลล์รีสตาร์ตซ้ำ ๆ

Cisco เตือนช่องโหว่ CVE-2026-20349 (CVSS 8.6) บนไฟร์วอลล์ ASA และ FTD ที่เปิดบริการ Remote Access VPN ถูกใช้โจมตีจริงแล้ว ผู้โจมตีที่ไม่ต้องล็อกอินส่งคำขอ HTTP ที่ประดิษฐ์ขึ้นทำให้อุปกรณ์รีโหลดจนบริการล่ม

อ่านข่าวนี้

ทำไมเราติดตามข่าวเหล่านี้

ประเด็นที่องค์กร
ควรติดตามอย่างใกล้ชิด

เราอ่านข่าวเทคโนโลยีทุกวันเพื่อประเมินผลกระทบต่อระบบของลูกค้า และเตือนล่วงหน้าเมื่อพบสิ่งที่ควรรีบจัดการ

นักวิเคราะห์ความปลอดภัยจ้องจอที่ขึ้นแจ้งเตือนระดับวิกฤต

ช่องโหว่ด้านความปลอดภัย

เมื่อมีการเปิดเผยช่องโหว่สำคัญ เราตรวจสอบให้ลูกค้าแพ็กเกจดูแลทันทีว่าระบบได้รับผลกระทบหรือไม่

จอแสดงแดชบอร์ดค่าใช้จ่ายคลาวด์ที่มีกราฟแนวโน้มลดลง

การเปลี่ยนแปลงของผู้ให้บริการ

ราคาและบริการคลาวด์เปลี่ยนตลอด เราติดตามเพื่อช่วยลูกค้าคุมค่าใช้จ่ายให้เหมาะสม

นักพัฒนาสองคนทดลองใช้เครื่องมือใหม่ด้วยกันบนโน้ตบุ๊กเครื่องเดียว

เครื่องมือและเทคโนโลยีใหม่

ประเมินว่าเครื่องมือหรือเฟรมเวิร์กใหม่คุ้มที่จะใช้จริงหรือเป็นเพียงกระแสระยะสั้น

ติดต่อเพื่อประเมินผลกระทบต่อระบบของท่าน

ส่งคำถามมาได้เลย ทีมของเรายินดีประเมินผลกระทบเบื้องต้นให้โดยไม่มีค่าใช้จ่าย

สอบถามทีมงาน