ที่มา: The Hacker News
หมวด: ความปลอดภัย
เว็บ WordPress ที่ยังไม่ได้อัปเดตรอบล่าสุดอาจถูกฝังธีมแปลกปลอม เพียงเพราะแอดมินเปิดลิงก์ของผู้โจมตีขณะล็อกอินหลังบ้านค้างไว้ ทางปิดมีทางเดียวคืออัปเดตเป็น 7.1.1 หรือรุ่นแพตช์ของสายที่ใช้อยู่ ซึ่งออกเมื่อวันที่ 17 กันยายน 2026 บริษัทความปลอดภัย pwn.ai ผู้รายงานปัญหาตั้งชื่อชุดการโจมตีนี้ว่า Click2Shell และสาธิตว่าถ้าธีมที่ถูกฝังมีจุดอ่อนของตัวเอง ผู้โจมตีจะต่อยอดถึงการรันโค้ดบนเซิร์ฟเวอร์ได้ ขณะนี้ยังไม่พบการนำไปโจมตีจริง
ปัญหานี้มีอยู่ใน WordPress ตั้งแต่เวอร์ชัน 6.0 จนถึงรุ่นก่อนแพตช์ และรอบนี้ WordPress ส่งแพตช์ให้ทุกสายเวอร์ชันที่ยังดูแลย้อนไปถึง 4.7 เว็บที่เปิดอัปเดตอัตโนมัติจะได้เอง เว็บที่ปิดไว้ต้องมีคนกดอัปเดต ทั้ง WordPress และ pwn.ai ไม่ได้ให้วิธีบรรเทาแบบอื่น แต่การอัปเดตแกนกลางปิดเส้นทางที่สาธิตได้ไม่ว่าเว็บจะใช้ธีมใด ส่วนหมายเลข CVE (รหัสอ้างอิงช่องโหว่สากล) ยังไม่ออก
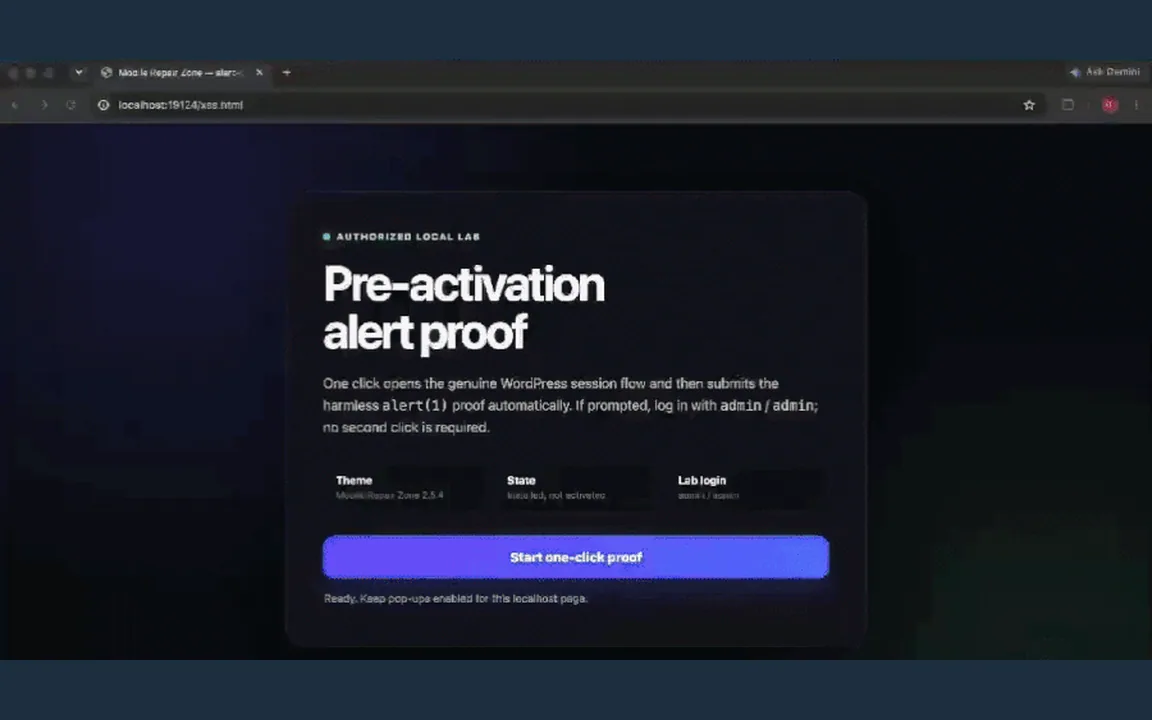
กลไกเกิดจากสองฝั่งอ่านข้อความเดียวกันคนละแบบ ลิงก์ของผู้โจมตีพกชื่อธีมที่เติมเครื่องหมายพิเศษไว้ คลังธีม WordPress.org มองเป็นชื่อธรรมดาและส่งธีมจริงกลับมา แต่หน้าหลังบ้านในเบราว์เซอร์ของแอดมินเอาข้อความดิบไปใช้เป็น selector (คำสั่งที่บอกโค้ดว่าจะจับองค์ประกอบใดบนหน้า) ผู้โจมตีจึงจัดให้ selector ชี้ไปที่ปุ่ม Install แล้วปล่อยให้สคริปต์ของ WordPress กดเอง ทั้งสิทธิ์ติดตั้งและโทเคนความปลอดภัย (nonce รหัสยืนยันว่าคำขอมาจากหน้าหลังบ้านจริง) มาจากเซสชันของแอดมินที่ล็อกอินอยู่
ธีมที่ถูกติดตั้งยังไม่เปิดใช้ หน้าเว็บจึงดูปกติ pwn.ai ให้คะแนนขั้นนี้ตามมาตรฐาน CVSS ที่ 7.1 (สูง) และระบุเองว่าบั๊กแกนกลางอย่างเดียวอัปโหลดไฟล์ธีมที่ผู้โจมตีทำขึ้นเองไม่ได้ แต่เครื่องมือพรีวิวธีม (Customizer) โหลดโค้ด PHP ของธีมได้แม้ยังไม่เปิดใช้ ธีม Mobile Repair Zone ที่ใช้สาธิตมีตัวจัดการคำขอเบื้องหลัง ที่ดาวน์โหลดแพ็กเกจจากที่อยู่ในคำขอแล้วรันโค้ดทันทีโดยไม่ตรวจสิทธิ์หรือโทเคน ต่อสองขั้นเข้าด้วยกันจึงเป็นการรันโค้ดบนเซิร์ฟเวอร์ ได้คะแนนรวม 9.6 (วิกฤต) ส่วน WordPress ยังไม่ประกาศคะแนนของตัวเอง และอธิบายปัญหาไว้แคบกว่า
แกน WordPress มีปัญหาร้ายแรงถูกเปิดเผยติดกันหลายรอบ เดือนสิงหาคม pwn.ai เพิ่งพบปัญหาลักษณะคล้ายกันในหน้าล็อกอิน ส่วน wp2shell ที่เปิดเผยเดือนกรกฎาคมเป็นคนละเรื่อง ไม่ต้องล็อกอินหรือคลิก และ CISA หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ ขึ้นบัญชีว่าถูกใช้โจมตีจริงแล้ว การอัปเดตแกนกลางจึงควรเป็นงานประจำ ไม่ใช่งานที่รอให้มีข่าวก่อน
เว็บธุรกิจไทยจำนวนมากใช้ WordPress และมักปล่อยให้เวอร์ชันค้างอยู่หลายเดือน สิ่งที่ควรทำทันทีคืออัปเดตแกน WordPress เป็น 7.1.1 หรือรุ่นแพตช์ของสายที่ใช้อยู่ ตรวจรายการธีมที่ติดตั้งว่ามีธีมแปลกที่ไม่ได้ติดตั้งเองหรือไม่ และตั้งกฎให้แอดมินไม่เปิดลิงก์ที่ไม่รู้ที่มาขณะล็อกอินหลังบ้านค้างไว้ ทีมงาน Smart Cyber Tech ให้บริการดูแลเว็บไซต์รายเดือน ครอบคลุมการอัปเดตแพตช์และตรวจความปลอดภัยเป็นประจำ ปรึกษาได้ที่ แบบฟอร์มติดต่อ
แหล่งข่าวเรียบเรียงจาก The Hacker News —
อ่านต้นฉบับภาพปก: The Hacker News · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
เนื้อหาบนหน้านี้เป็นการสรุปและเรียบเรียงเพื่อผู้อ่านชาวไทย หากพบข้อผิดพลาดโปรดแจ้งที่
info@smart-cyber-tech.com
บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech
แบ่งปันข่าวนี้:
LINE
Facebook
X
ปรึกษาทีมของเรา