ที่มา: The Hacker News
หมวด: ความปลอดภัย
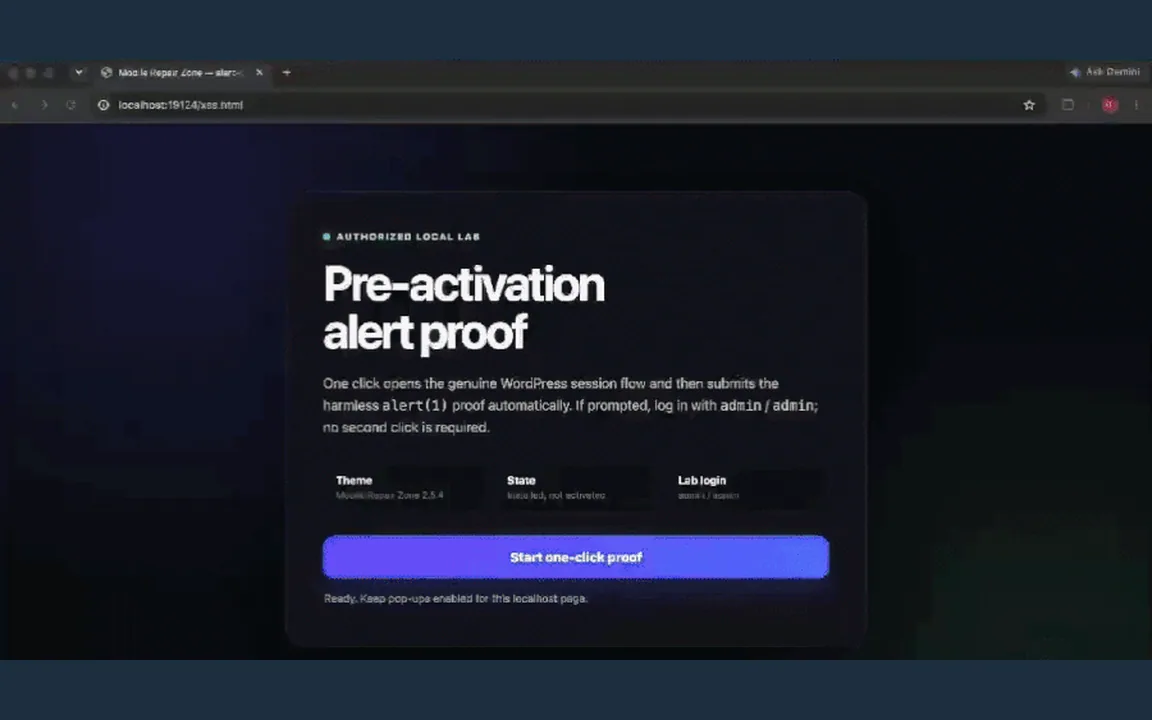
เว็บไซต์ที่ใช้ WordPress ควรตรวจว่าอัปเดตเป็นเวอร์ชัน 7.1.2 แล้วหรือยัง เพราะช่องโหว่ที่เพิ่งปิดครั้งนี้อยู่ในแกนหลักของ WordPress เอง ไม่ได้อยู่ในปลั๊กอิน ผู้โจมตีไม่ต้องล็อกอินก็สั่งให้เว็บโหลดไฟล์ PHP อื่นบนเซิร์ฟเวอร์ได้ และในบางสภาพแวดล้อมต่อยอดเป็นการรันคำสั่งบนเซิร์ฟเวอร์ได้ ที่น่ากังวลคือมีการยิงสำรวจหาเป้าหมายภายในไม่ถึง 5 ชั่วโมงหลังออกแพตช์ และปริมาณการโจมตีเพิ่มขึ้นกว่า 10 เท่าในวันถัดมา
ช่องโหว่นี้อยู่ในส่วนที่ WordPress ใช้เลือกไฟล์แม่แบบของหน้า (page template) ผู้โจมตีส่งค่าที่ดัดแปลงเข้าไปจนระบบไปดึงไฟล์ PHP ที่อยู่นอกโฟลเดอร์ธีมมาทำงาน ลักษณะนี้เรียกว่า path traversal คือการไต่ขึ้นไปยังโฟลเดอร์อื่นที่ไม่ได้ตั้งใจให้เข้าถึง ได้คะแนนความรุนแรง 9.2 จาก 10 และกระทบ WordPress ตั้งแต่เวอร์ชัน 4.7 ถึง 7.1.1 ซึ่งแทบครอบคลุมทุกเว็บที่ยังใช้งานอยู่
ข่าวดีคือการต่อยอดไปจนรันคำสั่งได้ต้องครบหลายเงื่อนไข ได้แก่ ธีมที่ใช้อยู่มีโฟลเดอร์ชั้นบนสุดที่ชื่อขึ้นต้นด้วย page- ซึ่งพบในธีมเก่าของ WordPress บางตัวและธีมภายนอกยอดนิยมบางตัว และเซิร์ฟเวอร์มีไฟล์ pearcmd.php ของ PHP พร้อมเปิดค่า register_argc_argv ไว้ ซึ่งเป็นค่าตั้งต้นของอิมเมจ PHP บน Docker และการตั้งค่ามาตรฐานของ cPanel ที่ใช้ PHP รุ่นก่อน 8.5 ข่าวร้ายคือเงื่อนไขเหล่านี้ไม่ได้หายาก โดยเฉพาะในโฮสติ้งแบบแชร์ที่ธุรกิจไทยจำนวนมากใช้อยู่
บริษัทความปลอดภัย Patchstack พบว่าการโจมตีเป็นสามจังหวะ คือตรวจว่าเป้าหมายมีช่องโหว่ ตรวจว่ามีไฟล์ pearcmd.php ให้ใช้หรือไม่ แล้วใช้ไฟล์นั้นเขียนไฟล์ PHP อันตรายลงในโฟลเดอร์ชั่วคราวเพื่อสั่งรันคำสั่ง ข้อสังเกตสำคัญคือรูปแบบข้อมูลที่ใช้โจมตีตรงกับจุดที่แพตช์แก้พอดี แปลว่าผู้โจมตีสร้างเครื่องมือจากการเทียบโค้ดก่อนและหลังแพตช์ ไม่ได้ค้นพบช่องโหว่เอง ช่วงเวลาระหว่างออกแพตช์กับถูกโจมตีจึงสั้นลงเหลือเป็นชั่วโมง และมีเครื่องมือสแกนสาธารณะออกมาแล้ว ปริมาณการโจมตีจึงน่าจะเพิ่มขึ้นอีก
WordPress ออกเวอร์ชัน 7.1.2 เมื่อวันที่ 22 กันยายน และทำแพตช์ย้อนหลังให้ทุกสายตั้งแต่ 4.7 ขึ้นไป เว็บที่เปิดการอัปเดตอัตโนมัติรุ่นย่อยไว้ส่วนใหญ่จะได้รับแพตช์เองแล้ว แต่เว็บที่ปิดการอัปเดตอัตโนมัติไว้ หรือโฮสต์ที่ล็อกเวอร์ชันไว้ ต้องอัปเดตด้วยมือ นอกจากนี้ควรปิดค่า register_argc_argv ใน PHP หากไม่ได้ใช้ และตรวจโฟลเดอร์ /tmp กับ /var/tmp ว่ามีไฟล์ PHP แปลกปลอมหรือไม่ ช่องโหว่นี้ต่างจากช่องโหว่ Click2Shell ที่ปิดในเวอร์ชัน 7.1.1 เมื่อสัปดาห์ก่อน เว็บที่อัปเดตรอบนั้นแล้วจึงยังต้องอัปเดตอีกรอบ
สำหรับธุรกิจไทยที่ใช้ WordPress เป็นเว็บบริษัทหรือร้านค้าออนไลน์ เหตุการณ์นี้ย้ำว่าการอัปเดตความปลอดภัยต้องทำภายในวันเดียวกับที่แพตช์ออก ไม่ใช่รอรอบบำรุงรักษาประจำเดือน และควรมีคนรับผิดชอบที่รู้ว่าเว็บใช้เวอร์ชันอะไร เปิดการอัปเดตอัตโนมัติหรือไม่ และสำรองข้อมูลไว้ล่าสุดเมื่อไร ทีมงาน Smart Cyber Tech ให้บริการดูแลเว็บไซต์รายเดือน ครอบคลุมการอัปเดตความปลอดภัย การสำรองข้อมูล และการตรวจหาไฟล์แปลกปลอม ปรึกษาได้ที่ แบบฟอร์มติดต่อ
แหล่งข่าวเรียบเรียงจาก The Hacker News —
อ่านต้นฉบับภาพปก: The Hacker News · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
เนื้อหาบนหน้านี้เป็นการสรุปและเรียบเรียงเพื่อผู้อ่านชาวไทย หากพบข้อผิดพลาดโปรดแจ้งที่
info@smart-cyber-tech.com
บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech
แบ่งปันข่าวนี้:
LINE
Facebook
X
ปรึกษาทีมของเรา