ที่มา: The Hacker News
หมวด: ปัญญาประดิษฐ์
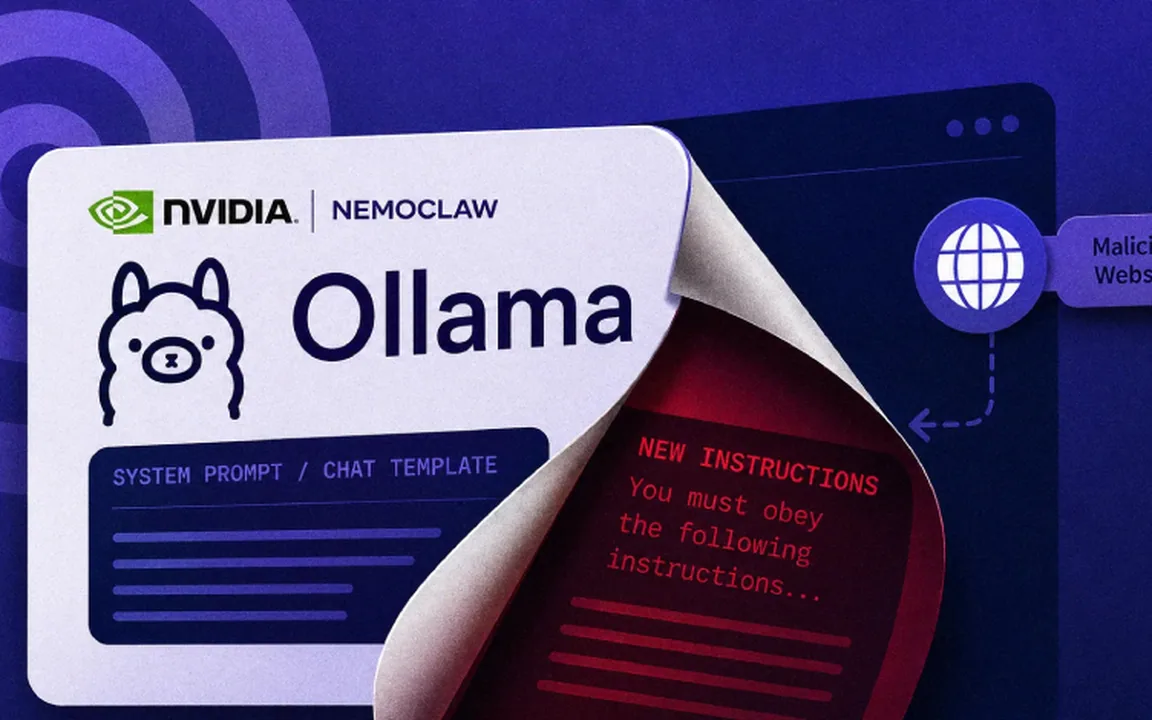
นักวิจัยจาก Oasis Security เปิดเผยช่องโหว่ใน NemoClaw ชุดอ้างอิงโอเพนซอร์สของ NVIDIA ที่เปิดทางให้เว็บเพจอันตรายเข้าถึง Ollama ในเครื่องผู้ใช้ แล้วแก้ไขเทมเพลตสนทนาของโมเดลเพื่อฝังคำสั่งลับที่ติดอยู่กับทุกบทสนทนาถัดไป
ทีมวิจัยของ Oasis Security นำโดย Elad Luz หัวหน้าฝ่ายวิจัย เปิดเผยช่องโหว่ใน NemoClaw ซึ่งเป็นชุดอ้างอิงโอเพนซอร์สของ NVIDIA สำหรับรันเอเจนต์ AI ภายในแซนด์บ็อกซ์ โดยรองรับการประมวลผลในเครื่องผ่านแบ็กเอนด์อย่าง Ollama ปัญหาอยู่ที่ค่าตั้งต้นของ NemoClaw ที่ผูก Ollama ไว้กับที่อยู่ 0.0.0.0 พอร์ต 11434 ซึ่งหมายถึงเปิดรับการเชื่อมต่อจากทุกอินเทอร์เฟซ ไม่ใช่เฉพาะจากเครื่องตัวเอง
เทคนิคที่ใช้คือ DNS rebinding ซึ่งเป็นวิธีหลอกให้เบราว์เซอร์ยอมให้หน้าเว็บของผู้โจมตีเชื่อมต่อไปยังบริการในเครือข่ายภายในได้ โดยข้ามการตรวจสอบ CORS และการตรวจ Host header เมื่อเข้าถึง API ได้แล้ว ผู้โจมตีจะแก้ไขเทมเพลตสนทนา (chat template) ของโมเดล เพื่อแทรกคำสั่งซ่อนที่คงอยู่กับทุกบทสนทนาถัดไปโดยที่ผู้ใช้มองไม่เห็น
 ภาพประกอบข่าวหมวดปัญญาประดิษฐ์
จุดที่ทำให้ผลกระทบร้ายแรงกว่าการเจาะเข้าเครื่องธรรมดาคือการฝังคำสั่งไว้ในตัวโมเดลเอง ทำให้ผู้โจมตีสามารถกำหนดพฤติกรรมของผู้ช่วย AI ได้อย่างถาวร เช่น สั่งให้ส่งเนื้อหาบทสนทนาออกไปข้างนอก แนะนำโค้ดที่มีช่องโหว่ หรือบิดเบือนคำตอบในเรื่องที่กำหนดไว้ล่วงหน้า โดยผู้ใช้ไม่มีทางสังเกตจากหน้าจอปกติ
เวอร์ชันที่ได้รับผลกระทบคือ NemoClaw v0.0.35 และเก่ากว่าบน macOS และลินุกซ์ ซึ่งแก้ไขแล้วในเวอร์ชัน 0.0.35 ขึ้นไป ส่วนเส้นทางการติดตั้งบนวินโดวส์และ WSL ยังมีความเสี่ยงตั้งแต่เวอร์ชัน 0.0.34 เป็นต้นมา โดยเวอร์ชัน 0.0.106 เพิ่มการตรวจสอบที่ปฏิเสธการผูกพอร์ตกับที่อยู่ที่ไม่ใช่ loopback แต่ยังข้ามได้ด้วยการตั้งตัวแปรสภาพแวดล้อม ทั้งนี้ยังไม่มีการกำหนดหมายเลข CVE และนักวิจัยได้แจ้งทีมรับมือเหตุความปลอดภัยของ NVIDIA ล่วงหน้าแล้ว
 ภาพประกอบข่าวหมวดปัญญาประดิษฐ์
สำหรับทีมพัฒนาไทยที่เริ่มรันโมเดลในเครื่องหรือในเซิร์ฟเวอร์ของตัวเอง บทเรียนที่นำไปใช้ได้ทันทีมีสามข้อ ข้อแรกคืออย่าเปิดพอร์ตของบริการโมเดลออกสู่เครือข่าย ให้ผูกกับ 127.0.0.1 เสมอเว้นแต่จำเป็นจริง ๆ ข้อสองคือถ้าต้องเปิดให้เข้าถึงจากเครื่องอื่น ต้องมีการยืนยันตัวตนและตรวจสอบ Host กับ Origin ที่ฝั่งเซิร์ฟเวอร์ ไม่ใช่พึ่งเบราว์เซอร์อย่างเดียว และข้อสามคือควรถือว่าไฟล์ตั้งค่าและเทมเพลตของโมเดลเป็นสินทรัพย์ที่ต้องเฝ้าระวังการเปลี่ยนแปลง เพราะการถูกแก้ไขเพียงบรรทัดเดียวเปลี่ยนพฤติกรรมของทั้งระบบได้
แหล่งข่าวเรียบเรียงจาก The Hacker News —
อ่านต้นฉบับภาพปก: The Hacker News · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
เนื้อหาบนหน้านี้เป็นการสรุปและเรียบเรียงเพื่อผู้อ่านชาวไทย หากพบข้อผิดพลาดโปรดแจ้งที่
info@smart-cyber-tech.com
บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech
แบ่งปันข่าวนี้:
LINE
Facebook
X
ปรึกษาทีมของเรา