20 สิงหาคม 2569
NSA, CISA, FBI, กระทรวงพลังงาน และ EPA ของสหรัฐฯ ออกประกาศเตือนร่วมกันว่าพบผู้โจมตีใช้ AI ช่วยเขียนสคริปต์เข้าถึงหน่วยควบคุม PLC ตระกูล Siemens S7 โดยอาศัยข้อมูลที่เปิดเผยสาธารณะ ซึ่งลดกำแพงทักษะในการโจมตีระบบควบคุมอุตสาหกรรมลงอย่างมีนัยสำคัญ
เมื่อวันที่ 20 สิงหาคม 2026 หน่วยงานความมั่นคงของสหรัฐฯ ห้าแห่ง ได้แก่ NSA, CISA, FBI, กระทรวงพลังงาน และสำนักงานปกป้องสิ่งแวดล้อม ออกประกาศเตือนร่วมกันว่าพบผู้โจมตีใช้ปัญญาประดิษฐ์ช่วยสร้างสคริปต์สำหรับเข้าถึงหน่วยควบคุมเชิงตรรกะแบบโปรแกรมได้ หรือ PLC ตระกูล Siemens S7 โดยอาศัยเอกสารและข้อมูลทางเทคนิคที่เผยแพร่สาธารณะอยู่แล้ว
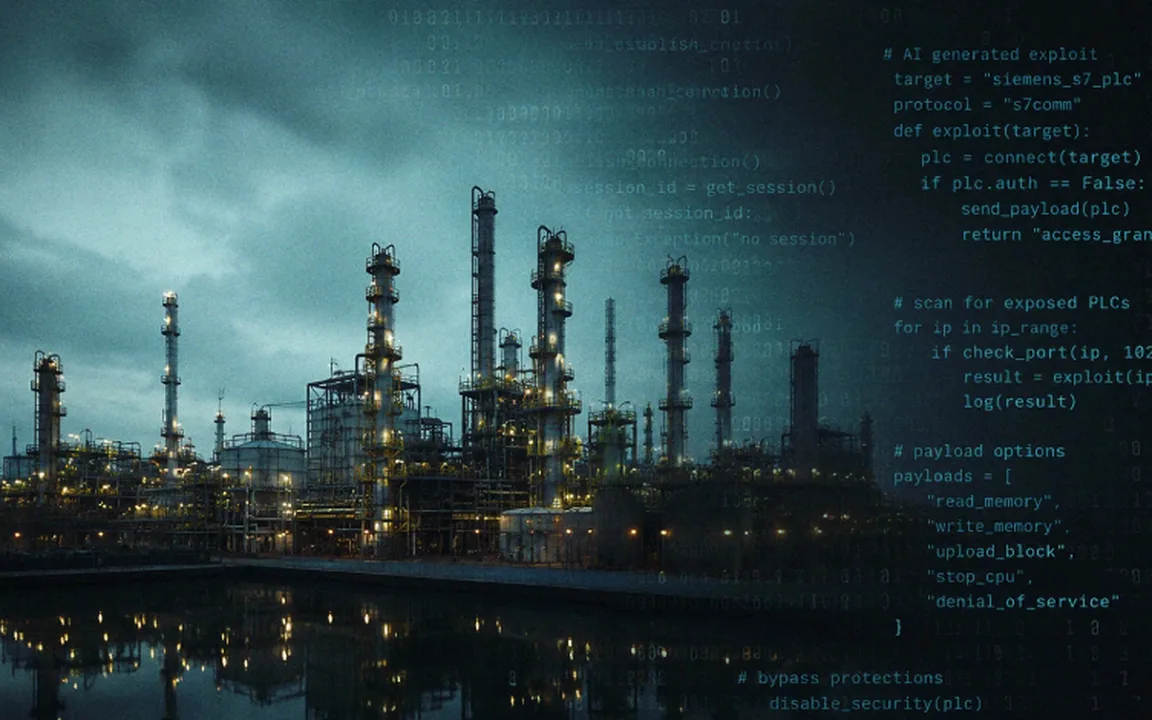
ลักษณะของสคริปต์ที่พบเป็นโปรแกรมภาษาไพทอนที่เรียกใช้ไลบรารีสำหรับงานอัตโนมัติในอุตสาหกรรมอย่าง snap7 เพื่อสื่อสารกับอุปกรณ์ผ่านโปรโตคอล S7comm แล้วอ่านหน่วยความจำและข้อมูลการตั้งค่าของ PLC จุดที่ทำให้ตรวจจับยากคือสคริปต์เหล่านี้ถูกเขียนให้ดูเหมือนเครื่องมือเฝ้าระวังที่ใช้งานตามปกติในโรงงาน
ภาพประกอบข่าวหมวดปัญญาประดิษฐ์ รุ่นอุปกรณ์ที่อยู่ในข่ายครอบคลุมห้าตระกูลหลัก ได้แก่ S7-200, S7-300 และ S7-400 ทุกรุ่นซีพียู, S7-1200 เฉพาะรุ่น 1211C, 1212C, 1214C, 1215C และ 1217C รวมถึง S7-1500 ทุกรุ่นซึ่งรวมถึงรุ่นตระกูล F ที่ใช้งานด้านความปลอดภัยของกระบวนการผลิต ส่วนภาคส่วนที่ตกเป็นเป้าหมายได้แก่ อุตสาหกรรมการผลิตที่สำคัญ พลังงาน ระบบน้ำและน้ำเสีย เคมี อาหารและการเกษตร และอาคารพาณิชย์
วิธีหาเป้าหมายของผู้โจมตีคือใช้บริการสแกนอินเทอร์เน็ตอย่าง Censys และ ZoomEye ค้นหา PLC ที่เปิดออกสู่อินเทอร์เน็ตและใช้เฟิร์มแวร์เก่า ซึ่งสะท้อนว่าปัญหาหลักไม่ใช่ช่องโหว่ใหม่ แต่คืออุปกรณ์ที่ไม่ควรเข้าถึงได้จากภายนอกกลับเข้าถึงได้ หน่วยงานที่ออกประกาศมองว่าการใช้ AI ช่วยเขียนสคริปต์เป็นพัฒนาการที่ลดทั้งเวลาและระดับความเชี่ยวชาญที่ผู้โจมตีต้องมี
ภาพประกอบข่าวหมวดปัญญาประดิษฐ์ สำหรับโรงงานและองค์กรสาธารณูปโภคในไทยที่ใช้อุปกรณ์กลุ่มนี้ คำแนะนำหลักคืออัปเดตซอฟต์แวร์ให้เป็นเวอร์ชันล่าสุด แยกเครือข่ายฝั่งควบคุมออกจากอินเทอร์เน็ตอย่างเด็ดขาด กำหนดการควบคุมการเข้าถึงให้รัดกุม และติดตั้งระบบเฝ้าระวังที่เข้าใจโปรโตคอลอุตสาหกรรมโดยเฉพาะ เพราะเครื่องมือความปลอดภัยฝั่งไอทีทั่วไปมักไม่รู้จักทราฟฟิกแบบ S7comm อีกข้อที่ควรทำคือค้นหาด้วยตัวเองว่าอุปกรณ์ของเรามีตัวใดโผล่อยู่ในเครื่องมือสแกนสาธารณะบ้าง ก่อนที่ผู้โจมตีจะเป็นฝ่ายพบก่อน
แหล่งข่าว เรียบเรียงจาก The Hacker News —
อ่านต้นฉบับ ภาพปก: The Hacker News · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
เนื้อหาบนหน้านี้เป็นการสรุปและเรียบเรียงเพื่อผู้อ่านชาวไทย หากพบข้อผิดพลาดโปรดแจ้งที่
info@smart-cyber-tech.com บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech แบ่งปันข่าวนี้:
คัดลอกลิงก์ ปรึกษาทีมของเรา