อ่านประมาณ 7 นาที
ระดับกลาง
หมวด: เว็บ
อ้างอิง: Cloudflare Blog — Introducing Adaptive Intelligence
ระบบกันบอทส่วนใหญ่ไม่ได้แพ้เพราะตรวจไม่เก่ง แต่แพ้เพราะอัปเดตช้ากว่าฝ่ายโจมตีที่ปรับวิธีได้ทุกวันด้วยต้นทุนต่ำ Cloudflare จึงเปิดตัว Adaptive Intelligence เครื่องตรวจจับบอทที่ยอมรับตั้งแต่ต้นว่ากันได้ไม่หมด และตั้งเป้าให้ทุกความพยายามช้าและแพงจนไม่คุ้มจะโจมตีต่อ บทความนี้สรุปว่าแนวคิดนี้ทำงานอย่างไร อะไรใช้ได้แล้ว และเจ้าของเว็บไทยเอาหลักคิดไปใช้อย่างไร
ทำไมกำแพงที่สูงขึ้นอย่างเดียวไม่พอ
ฝ่ายโจมตีวันนี้มักเป็นกลุ่มหรือบริการเชิงพาณิชย์ ข้อจำกัดมีแค่เวลาและจำนวนพร็อกซี ขณะที่ฝ่ายป้องกันต้องระวังทุกครั้งที่ปรับกฎว่าจะไม่บล็อกลูกค้าจริงไปด้วย อีกปัญหาคือระบบส่วนใหญ่ทำงานแบบ deterministic คือข้อมูลเข้าแบบเดิมได้ผลแบบเดิมเสมอ ฝ่ายโจมตีจึงยิงทดสอบซ้ำจนรู้ว่าขอบของระบบอยู่ตรงไหน แล้วหาทางเลี่ยงได้ในไม่กี่วัน ขณะที่โมเดลฝั่งป้องกันรอเป็นเดือน
ตัวอย่างที่จับยากคือการกระจายคำขอผ่าน residential proxy (พร็อกซีที่ใช้ไอพีของอินเทอร์เน็ตบ้านจริง) ส่งจากแต่ละที่อยู่ช้า ๆ สลับ user agent หรือลายนิ้วมือของบอทขณะไล่ทำหน้าล็อกอิน ชำระเงิน หรือกู้บัญชี ทุกคำขอจึงดูเหมือนคนใหม่ ไม่มีต้นทางไหนเกินเพดานจำกัดอัตรา และถ้ารัดเพดานแน่นขึ้น ลูกค้าจริงก็โดนไปด้วย
เปลี่ยนเป้าจาก "กันให้หมด" เป็น "ทำให้ไม่คุ้ม"
Cloudflare วางเงื่อนไขไว้สองข้อ ข้อแรกคือฝ่ายป้องกันต้องเสียน้อยกว่าในการตอบโต้ เมื่อเทียบกับที่ฝ่ายโจมตีเสียในการหาทางเลี่ยง ข้อที่สองคือต้องตัดข้อมูลป้อนกลับที่ฝ่ายโจมตีใช้เรียนรู้ วิธีหนึ่งคือจับสัญญาณของบอทได้โดยไม่แสดงปฏิกิริยาให้เห็น อีกวิธีคือตัดสินเชิงสถิติจากหลายสัญญาณรวมกันแทนกฎตายตัว จึงไม่มีตรรกะชิ้นเดียวให้แยกออกมาแกะ
อะไรเปิดใช้แล้ว อะไรยังรอ
Adaptive Intelligence เป็นเครื่องยนต์ใหม่ที่อยู่เบื้องหลัง bot score หรือคะแนนความน่าจะเป็นว่าคำขอมาจากบอท ซึ่งเดิมรวมผลจาก machine learning การตรวจพฤติกรรม ลายนิ้วมือจาก JavaScript และการรู้จักบอทที่ยืนยันตัวแล้วอย่างบอทเครื่องมือค้นหา เครื่องยนต์นี้มีสามองค์ประกอบ แต่เปิดใช้แล้วเพียงหนึ่ง
- ฝึกโมเดลใหม่ต่อเนื่อง (เปิดใช้แล้ว) โมเดลกลางของ bot score เลิกออกเป็นรุ่นตายตัว แล้วเรียนจากทราฟฟิกจริงและเครื่องมือหลบเลี่ยงตัวใหม่ทันทีที่โผล่
- กฎแบบใช้แล้วทิ้ง (ตามมาภายหลัง) กฎแคบ ๆ เฉพาะการโจมตีหนึ่งครั้ง เปิดและปลดในจังหวะสุ่มจนไม่เป็นเป้านิ่ง แม้ปลดแล้ว ระบบยังจำรูปแบบการโจมตีเก่าไว้ใช้ครั้งหน้า
- เรียนจากทราฟฟิกที่ปกป้อง (ตามมาภายหลัง) กรณีที่ลูกค้าแจ้งว่าคนจริงถูกให้คะแนนผิด จะกลายเป็นข้อมูลฝึกรอบถัดไป
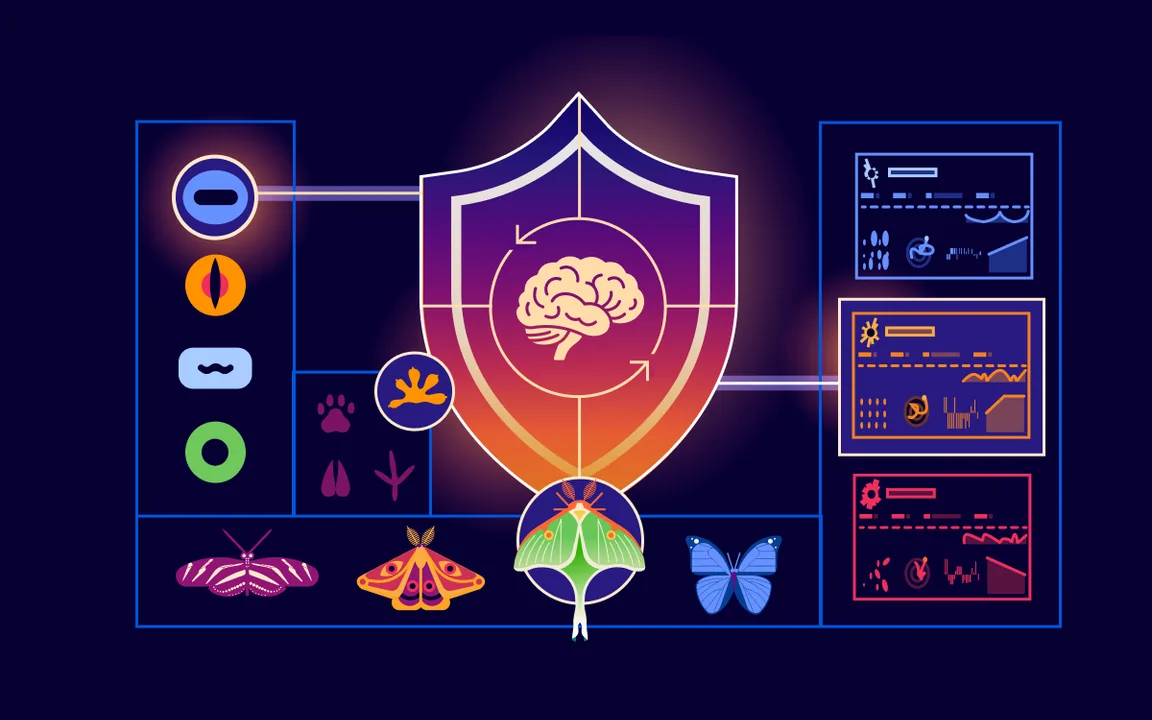
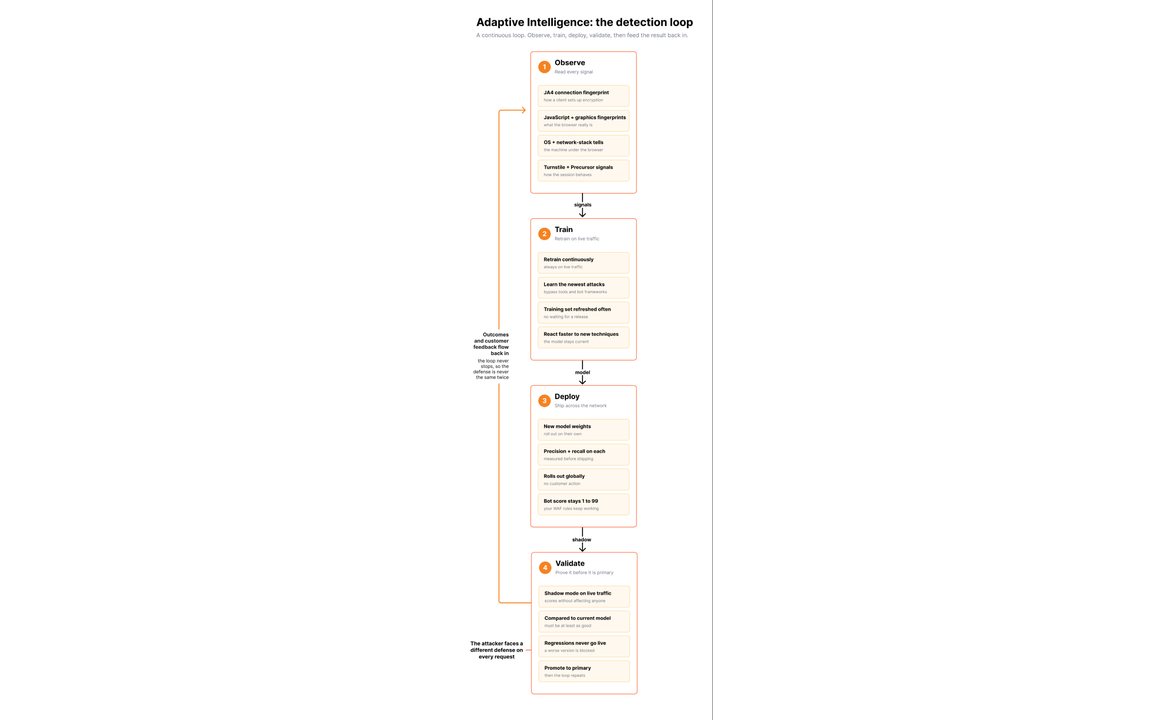 แผนภาพวงจรทำงานสี่ขั้นของระบบตรวจจับบอทที่เรียนรู้ต่อเนื่อง จากบทความต้นฉบับ
วงจรสี่ขั้น และเหตุผลที่ไม่ต้องกลัวการอัปเดตอัตโนมัติ
เครื่องยนต์วนสี่ขั้น คือสังเกต ฝึก ปล่อย และตรวจสอบ ขั้นสังเกตใช้สัญญาณอย่างลายนิ้วมือ TLS แบบ JA4 โครงสร้างคำขอ พฤติกรรมตลอดเซสชัน และชื่อเสียงของเครือข่าย ร่วมกับข้อมูลฝั่งเบราว์เซอร์จาก Turnstile และ Precursor ขั้นปล่อยกระจายโมเดลใหม่เองโดยไม่มีรุ่นให้เลือก ส่วนขั้นตรวจสอบตอบความกังวลหลักของเจ้าของเว็บ คือโมเดลใหม่ต้องรันแบบเงาคู่กับรุ่นปัจจุบันก่อน ถ้าให้คะแนนคนจริงแย่ลงก็ไม่ถูกปล่อย
ระบบยังดูทราฟฟิกหลายช่วงเวลาซ้อนกัน หน้าต่างสั้นจับการยิงถี่ หน้าต่างยาวโยงคำขอจากที่อยู่นับพันกลับไปหาต้นทางเดียว จึงจับการลองรหัสผ่านแบบกระจายที่ส่งจากแต่ละที่อยู่เพียงไม่กี่ครั้งได้
เจ้าของเว็บต้องทำอะไร
กฎที่เขียนจาก bot score ไว้แล้วใช้ต่อได้เหมือนเดิม ลูกค้าระดับ Enterprise เปิดตัวเลือก Auto Update Machine Learning ในหน้า Bot Management ก็ได้ Adaptive Intelligence โดยไม่ต้องตั้งค่าเพิ่ม เครื่องยนต์นี้ยังทำงานคู่กับ Precursor ระบบตรวจพฤติกรรมในเบราว์เซอร์ที่เปิดตัวเมื่อเดือนก่อน
 ภาพประกอบบทความหมวดเว็บ
มุมมองสำหรับเว็บไทย
แม้เนื้อหาต้นฉบับจะผูกกับผลิตภัณฑ์เฉพาะราย แต่หลักคิดนำไปใช้ได้กว้าง สิ่งแรกที่เจ้าของเว็บไทยควรทำคือแยกให้ออกระหว่างบอทที่เป็นประโยชน์กับบอทที่เป็นภาระ บอทของเครื่องมือค้นหาและผู้ช่วย AI คือช่องทางที่ลูกค้าใหม่จะเจอคุณ ขณะที่บอทกวาดข้อมูลราคาสินค้าหรือบอทลองรหัสผ่านคือภาระโดยตรง การตั้งกฎบล็อกแบบเหมารวมจึงมักทำร้ายตัวเองมากกว่าที่คิด
สิ่งที่สองคือให้ดูตัวเลขก่อนตั้งกฎ ลองดูสัดส่วนทราฟฟิกที่มาจากบอทในรายงานของผู้ให้บริการที่ใช้อยู่ แล้วดูว่าหน้าไหนถูกเรียกหนักผิดปกติ หลายครั้งต้นเหตุของบิลค่าแบนด์วิดท์ที่พุ่งขึ้นไม่ใช่ผู้ใช้จริง และสิ่งสุดท้ายคืออย่าลืมวัดผลกระทบด้านลบ ทุกครั้งที่เพิ่มความเข้มของการตรวจจับ ควรตรวจด้วยว่ามีผู้ใช้จริงถูกบล็อกเพิ่มขึ้นหรือไม่ โดยเฉพาะผู้ใช้ที่เข้ามาจากเครือข่ายมือถือซึ่งมักใช้ที่อยู่ไอพีร่วมกันจำนวนมาก
ทีมงาน Smart Cyber Tech ช่วยวางระบบป้องกันเว็บและ API จากบอต ตั้งแต่ตั้งค่า WAF และ rate limit ไปจนถึงติดตามผลและปรับกฎให้เข้ากับธุรกิจของคุณ ปรึกษาได้ที่ แบบฟอร์มติดต่อ
สรุปสาระสำคัญ
- ทำไมกำแพงที่สูงขึ้นอย่างเดียวไม่พอ
- เปลี่ยนเป้าจาก "กันให้หมด" เป็น "ทำให้ไม่คุ้ม"
- อะไรเปิดใช้แล้ว อะไรยังรอ
แหล่งอ้างอิงเรียบเรียงจาก Cloudflare Blog — Introducing Adaptive Intelligence —
อ่านบทความต้นฉบับภาพปกและแผนภาพ: Cloudflare Blog · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
มีคำถามเพิ่มเติมเกี่ยวกับบทความนี้? เขียนหาเราได้ที่
info@smart-cyber-tech.com
บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech
แบ่งปันบทความนี้:
LINE
Facebook
X
ปรึกษาทีมของเรา