ที่มา: The Hacker News
หมวด: เครื่องมือนักพัฒนา
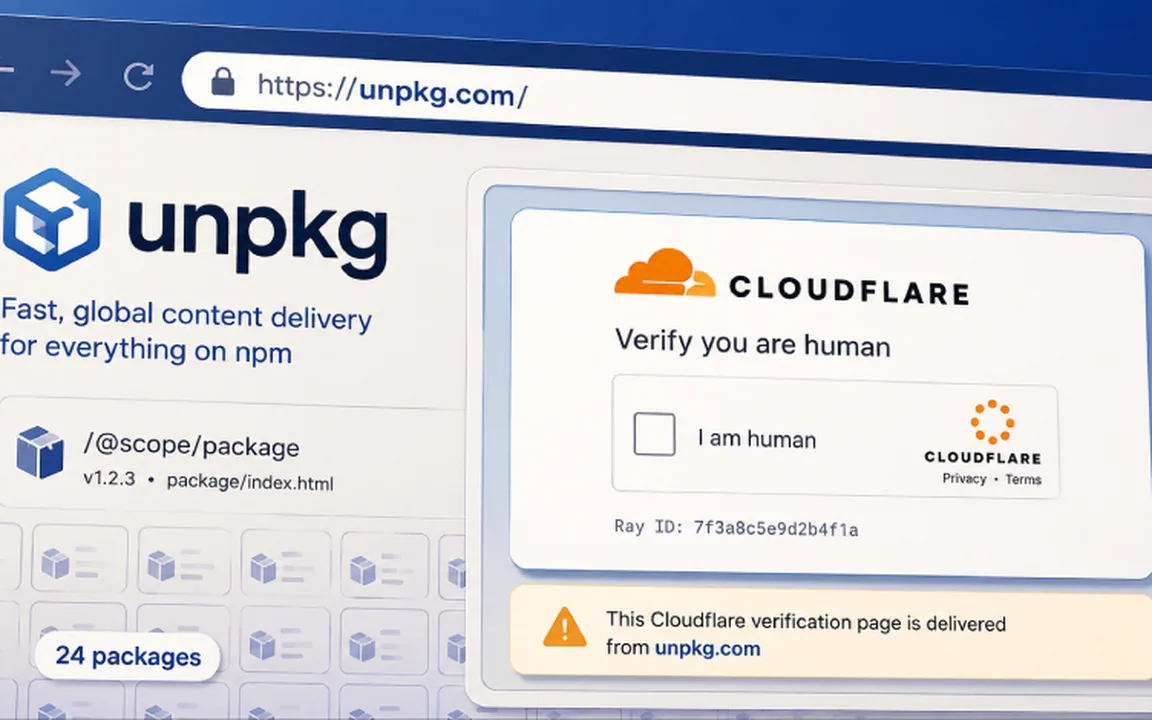
นักวิจัยพบแพ็กเกจ npm 24 ตัวที่บรรจุไฟล์ HTML เพียงไฟล์เดียว เมื่อเปิดผ่านบริการมิเรอร์อย่าง unpkg จะแสดงเป็นหน้ายืนยันตัวตนปลอมบนโดเมนที่คนทั่วไปเชื่อถือ แล้วส่งต่อเหยื่อไปยังหน้าฟิชชิงจริง
นักวิจัยของ OX Security คือ Moshe Siman Tov Bustan และ Vitalii Chepurko เปิดเผยแคมเปญที่ใช้แพ็กเกจ npm จำนวน 24 ตัวเป็นที่เก็บเนื้อหาฟิชชิง โดยแพ็กเกจเหล่านี้ไม่มีโค้ดอันตรายที่รันบนเครื่องนักพัฒนาเลย แต่บรรจุไฟล์ HTML เพียงไฟล์เดียวไว้ข้างใน
กลไกอยู่ที่บริการมิเรอร์ที่เสิร์ฟไฟล์จากทะเบียน npm ผ่านเว็บโดยตรง เมื่อเปิดไฟล์นั้นผ่านบริการดังกล่าว เบราว์เซอร์จะเรนเดอร์เป็นหน้ายืนยันตัวตนปลอมที่เลียนแบบหน้าตรวจสอบว่าเป็นมนุษย์ ซึ่งผู้ใช้ทั่วไปเห็นจนชินตา แต่อยู่บนโดเมนของบริการ CDN ที่มีชื่อเสียงดี ทำให้ทั้งผู้ใช้และระบบกรองเว็บผ่อนความระแวงลง ก่อนจะส่งต่อไปยังโครงสร้างพื้นฐานฟิชชิงของผู้โจมตี
 ภาพประกอบข่าวหมวดเครื่องมือนักพัฒนา
นักวิจัยยังสังเกตเห็นการปรับตัวของผู้โจมตีระหว่างทาง เวอร์ชันแรกส่งต่อไปยังโดเมนที่สะกดใกล้เคียงกับหน้าล็อกอินของผู้ให้บริการรายใหญ่ เมื่อบัญชีดำของเบราว์เซอร์เริ่มบล็อก ผู้โจมตีจึงเปลี่ยนไปใช้บริการเก็บคู่คีย์และค่าสาธารณะที่ถูกกฎหมาย มาทำหน้าที่เป็นจุดพักข้อมูลสำหรับอัปเดตปลายทางที่จะส่งต่อแบบไดนามิก ทำให้เปลี่ยนเป้าหมายได้โดยไม่ต้องแก้ไขแพ็กเกจเดิม
ประโยคที่สรุปแก่นของเรื่องนี้ได้ดีคือคำอธิบายของนักวิจัยว่า ผู้โจมตีไม่ได้ใช้ npm เพื่อแพร่เชื้อไปยังนักพัฒนาที่ติดตั้งแพ็กเกจ แต่ใช้ทะเบียนและมิเรอร์เป็นพื้นที่จัดเก็บที่ปลอดภัยและผ่านการรับรองมาแล้ว ทั้งนี้รูปแบบดังกล่าวไม่ใช่เรื่องใหม่ เพราะเมื่อเดือนตุลาคม 2025 เคยมีรายงานแพ็กเกจอันตราย 175 ตัวที่ใช้วิธีคล้ายกันเพื่อเก็บเกี่ยวข้อมูลรับรอง
 ภาพประกอบข่าวหมวดเครื่องมือนักพัฒนา
สิ่งที่องค์กรไทยควรทำแบ่งเป็นสองฝั่ง ฝั่งความปลอดภัยองค์กรควรเข้าใจว่าโดเมนที่น่าเชื่อถือไม่ได้แปลว่าเนื้อหาปลอดภัย การกรองเว็บที่อนุญาตโดเมน CDN ทั้งก้อนโดยไม่ดูเส้นทางจึงกลายเป็นช่องโหว่ และควรอบรมผู้ใช้ว่าหน้ายืนยันตัวตนที่ขอให้คัดลอกคำสั่งไปวางในเครื่องคือสัญญาณอันตรายเสมอ ส่วนฝั่งทีมพัฒนาควรตรวจสอบว่าเว็บของตัวเองไม่ได้ดึงไฟล์จากมิเรอร์สาธารณะแบบไม่ระบุเวอร์ชัน และควรใช้ Subresource Integrity เมื่อจำเป็นต้องโหลดสคริปต์จากภายนอก
แหล่งข่าวเรียบเรียงจาก The Hacker News —
อ่านต้นฉบับภาพปก: The Hacker News · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
เนื้อหาบนหน้านี้เป็นการสรุปและเรียบเรียงเพื่อผู้อ่านชาวไทย หากพบข้อผิดพลาดโปรดแจ้งที่
info@smart-cyber-tech.com
บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech
แบ่งปันข่าวนี้:
LINE
Facebook
X
ปรึกษาทีมของเรา