ที่มา: GitHub Changelog
หมวด: เครื่องมือนักพัฒนา
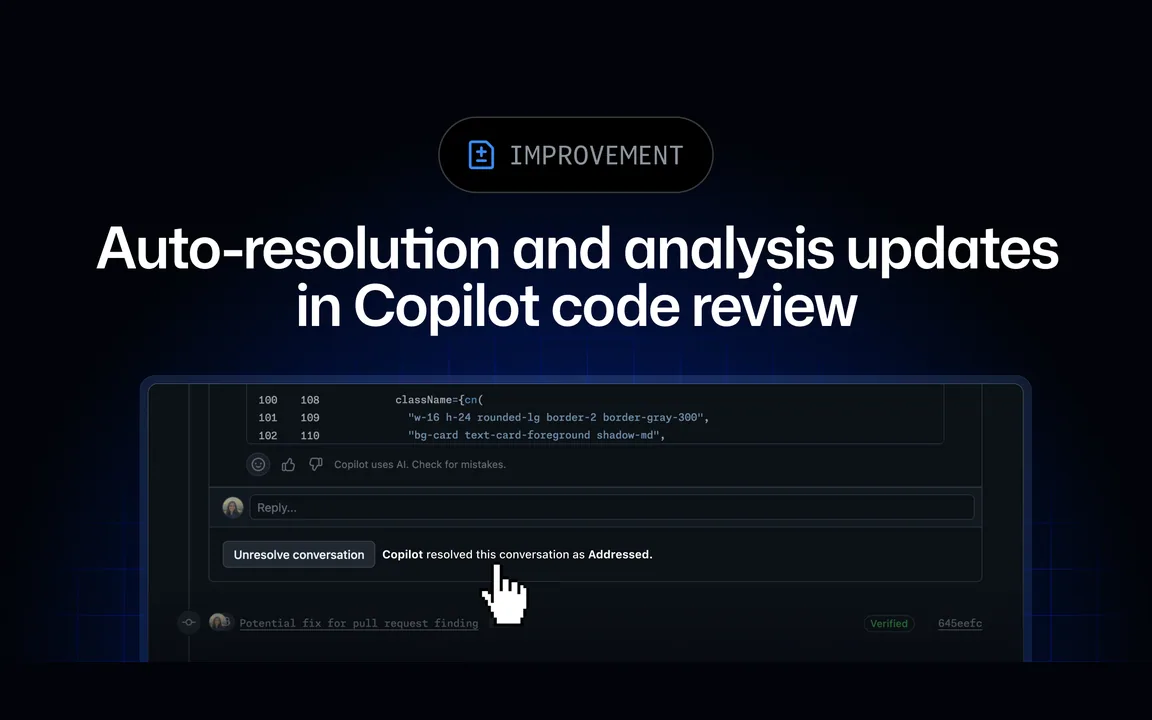
GitHub ปรับ Copilot code review ซึ่งเป็น AI ช่วยตรวจโค้ดใน pull request เมื่อวันที่ 11 กันยายน 2026 ให้ปิดคอมเมนต์ของตัวเองเมื่อผู้พัฒนาแก้ตามแล้ว และให้เอเจนต์หลายตัวช่วยกันตรวจในการรีวิวแบบ Lite ผลคือพบปัญหาระดับร้ายแรงเพิ่มขึ้น 47 เปอร์เซ็นต์ ขณะที่ค่าใช้จ่ายในการตรวจลดลงราว 8 เปอร์เซ็นต์ สำหรับทีมพัฒนา นี่คือการลดงานไล่ปิดคอมเมนต์ที่ทำให้ pull request รก และได้การตรวจที่เจอเรื่องสำคัญมากขึ้น
pull request คือคำขอรวมโค้ดที่แก้ไขเข้ากับโค้ดหลักของโปรเจกต์ ซึ่งโดยปกติต้องผ่านการตรวจ (code review) ก่อน Copilot code review ช่วยอ่านโค้ดที่เปลี่ยนแล้วใส่คอมเมนต์ชี้จุดที่ควรแก้ ปัญหาในทางปฏิบัติคือเมื่อผู้พัฒนาแก้ตามแล้ว คอมเมนต์เหล่านั้นยังค้างอยู่จนกว่าจะมีคนมากดปิดทีละรายการ
การอัปเดตครั้งนี้ทำให้เมื่อผู้พัฒนา push commit ที่แก้ตามคอมเมนต์ของ Copilot ระบบจะปิดคอมเมนต์นั้นให้ระหว่างการตรวจรอบใหม่ (rereview) ส่วนคอมเมนต์ที่ยังไม่ได้แก้จะเปิดค้างไว้ตามเดิม เพื่อไม่ให้ข้อกังวลที่ยังไม่ได้จัดการหายไปจากสายตา และเมื่อผู้พัฒนากดใช้คำแนะนำการแก้ไขของ Copilot ระบบจะสร้างข้อความ commit ที่อธิบายสิ่งที่แก้ตามบริบท แทนข้อความทั่วไปแบบเดิม
 ภาพประกอบข่าวหมวดเครื่องมือนักพัฒนา
ด้านความลึกของการตรวจ Copilot ใช้ชุดเครื่องมือ shell เต็มรูปแบบจาก Copilot SDK ซึ่งทำงานภายในสภาพแวดล้อมที่มีไฟร์วอลล์ควบคุม ทำให้รันคำสั่ง build รันชุดทดสอบ และรันสคริปต์เฉพาะจุดเพื่อยืนยันว่าสิ่งที่พบในโค้ดเป็นปัญหาจริงได้ แทนการอ่านโค้ดเพียงอย่างเดียว
ส่วนการรีวิวแบบ Lite เปลี่ยนมาใช้แนวทาง ensemble คือให้เอเจนต์หลายตัวตรวจโค้ดจากคนละมุมแล้วรวมผลเป็นรีวิวเดียว GitHub รายงานว่าปัญหาระดับร้ายแรงที่พบเพิ่มขึ้น 47 เปอร์เซ็นต์ ระดับปานกลางเพิ่มขึ้น 31 เปอร์เซ็นต์ ระดับเล็กน้อยเพิ่มขึ้น 11 เปอร์เซ็นต์ และค่าใช้จ่ายในการรีวิวลดลงราว 8 เปอร์เซ็นต์ ผู้พัฒนาให้ความเห็นเชิงบวกต่อคอมเมนต์ของ Copilot มากขึ้น โดยเฉพาะที่เจอปัญหาร้ายแรงมากขึ้นและคอมเมนต์จุกจิก (nit) น้อยลง
เมื่ออ่านตัวเลขเทียบกัน การเพิ่มขึ้นกระจุกอยู่ที่ปัญหาร้ายแรงมากที่สุดและน้อยที่สุดที่ปัญหาเล็กน้อย ซึ่งชี้ว่าการใช้หลายเอเจนต์ช่วยให้ตรวจเจอเรื่องสำคัญขึ้นจริง ไม่ได้แค่เพิ่มจำนวนคอมเมนต์ให้ดูเยอะขึ้น
 ภาพประกอบข่าวหมวดเครื่องมือนักพัฒนา
สำหรับทีมพัฒนาในไทย AI ที่รันเทสต์และ build ได้เองทำให้ข้อเสนอแนะมีหลักฐานรองรับมากขึ้น แต่ยังไม่ควรแทนการตรวจโดยคนทั้งหมด สิ่งที่ควรกำหนดให้ชัดคือเรื่องใดให้ AI คัดกรองก่อน และเรื่องใดยังต้องมีคนตัดสิน เช่น ความถูกต้องของเงื่อนไขทางธุรกิจและการออกแบบด้านความปลอดภัย ทีมงาน Smart Cyber Tech วางระบบ DevOps และ CI/CD ปล่อยงานอัตโนมัติ รวมถึงออกแบบขั้นตอนตรวจโค้ดที่ผสมเครื่องมือ AI กับการตรวจโดยคนอย่างเหมาะสม ปรึกษาได้ที่ แบบฟอร์มติดต่อ
แหล่งข่าวเรียบเรียงจาก GitHub Changelog —
อ่านต้นฉบับภาพปก: GitHub Changelog · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
เนื้อหาบนหน้านี้เป็นการสรุปและเรียบเรียงเพื่อผู้อ่านชาวไทย หากพบข้อผิดพลาดโปรดแจ้งที่
info@smart-cyber-tech.com
บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech
แบ่งปันข่าวนี้:
LINE
Facebook
X
ปรึกษาทีมของเรา