เมื่อ AI ทำให้พนักงานสร้างและดีพลอยแอปขึ้นอินเทอร์เน็ตได้ในเวลาไม่กี่นาที ความเสี่ยงใหม่คือเครื่องมือภายในและข้อมูลบริษัทหลุดออกไปโดยไม่มีใครตั้งใจ บทความนี้สรุปแนวคิดการทำให้ "ต้องล็อกอินก่อน" เป็นค่าเริ่มต้นของทุกแอป แทนที่จะฝากไว้กับความจำของนักพัฒนาแต่ละคน
ความเสี่ยงที่มาพร้อมความเร็ว
ความสามารถของเครื่องมือ AI ทำให้คนที่ไม่ใช่นักพัฒนามืออาชีพก็สร้างแอปที่ใช้งานได้จริงและดีพลอยขึ้นสาธารณะได้ในเวลาไม่นาน ซึ่งเป็นเรื่องดีในแง่ความคล่องตัว แต่สร้างปัญหาใหม่ในแง่ความปลอดภัย เพราะแอปภายในที่ควรเห็นเฉพาะคนในองค์กร อาจถูกดีพลอยขึ้นไปโดยไม่มีการยืนยันตัวตนใด ๆ เลย
ต้นตอของปัญหาไม่ใช่ความประมาทของคนใดคนหนึ่ง แต่คือการที่ความปลอดภัยถูกออกแบบให้เป็น "สิ่งที่ต้องเพิ่มเข้าไป" แทนที่จะเป็นค่าเริ่มต้น ตราบใดที่การป้องกันขึ้นอยู่กับว่านักพัฒนาแต่ละคนจะจำได้หรือไม่ ในที่สุดก็จะมีคนลืม
แนวคิด: บังคับใช้ที่ระดับบัญชี ไม่ใช่รายแอป
แนวทางที่บทความเสนอคือแนบนโยบายการยืนยันตัวตนไว้กับตัวแอปโดยตรง และตั้งได้ตั้งแต่ระดับบัญชีองค์กร ผลคือทุกแอปที่ดีพลอยขึ้นไป ไม่ว่าจะเป็นเวอร์ชันพรีวิวหรือเวอร์ชันจริง จะต้องล็อกอินด้วยบัญชีของบริษัทก่อนเสมอ โดยไม่ต้องไปตั้งค่าทีละโดเมน
ถัดลงมาคือนโยบายระดับแอป ซึ่งจะครอบคลุมทุกโดเมนที่ผูกกับแอปนั้น ทั้งโดเมนที่กำหนดเอง เส้นทางย่อย ซับโดเมนของแพลตฟอร์ม และลิงก์พรีวิว และยังมีกลไกยกเว้นสำหรับแอปที่ตั้งใจให้เปิดสาธารณะจริง ๆ หลักการจัดลำดับคือนโยบายที่เจาะจงกว่าจะชนะ นโยบายระดับโฮสต์เหนือกว่านโยบายระดับแอป และนโยบายระดับแอปเหนือกว่านโยบายระดับบัญชี
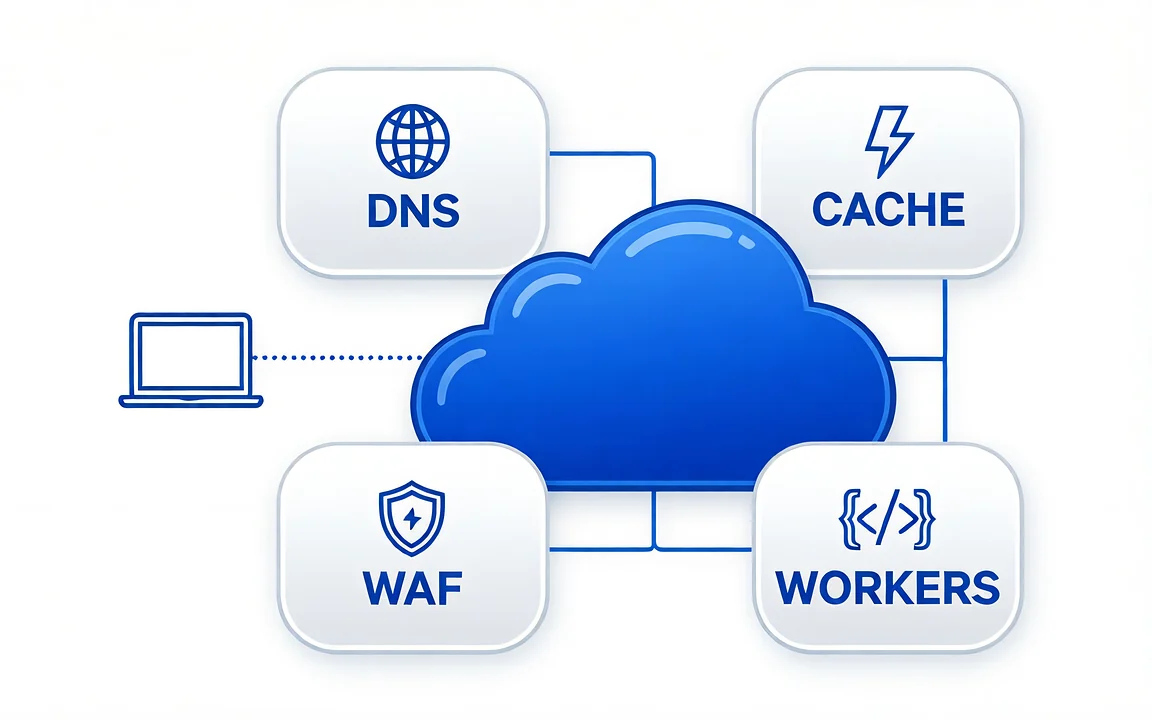
แผนภาพจากบทความต้นฉบับ แสดงลำดับการบังคับใช้นโยบายก่อนคำขอถึงโค้ดของแอป จุดที่การป้องกันเกิดขึ้น
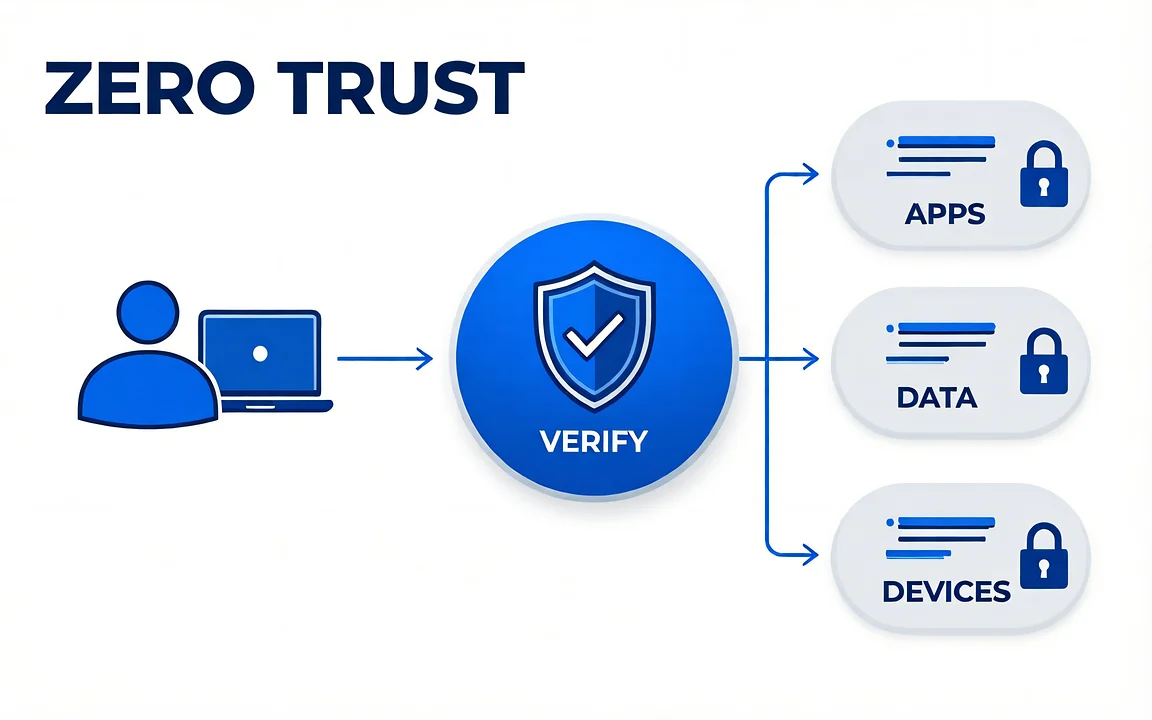
รายละเอียดทางเทคนิคที่สำคัญคือการตรวจสอบเกิดขึ้นก่อนคำขอจะไปถึงโค้ดของแอป ไม่ว่าคำขอนั้นจะเข้ามาทางไหน ซึ่งต่างจากการเขียนโค้ดตรวจสอบไว้ในแอปเอง ที่มักมีช่องโหว่ตรงเส้นทางที่ผู้เขียนนึกไม่ถึง
ผลพลอยได้สำหรับนักพัฒนาคือสามารถอ่านข้อมูลผู้ใช้ที่ผ่านการยืนยันตัวตนแล้ว เช่น อีเมล ชื่อ และกลุ่มสิทธิ์ ได้โดยตรงจากบริบทการทำงาน โดยไม่ต้องเขียนโค้ดตรวจสอบโทเคนเอง ซึ่งเป็นจุดที่ทีมส่วนใหญ่ทำผิดพลาดได้ง่าย และยังทดสอบสถานะผู้ใช้ที่ล็อกอินแล้วในเครื่องตัวเองระหว่างพัฒนาได้ด้วย
นโยบายที่ละเอียดขึ้นและกรณีเอเจนต์
นโยบายรองรับการจำกัดแบบละเอียด ทั้งตามอีเมลรายบุคคล ตามโดเมนอีเมล ตามกลุ่มในระบบไอดี และตามโทเคนบริการสำหรับกรณีที่ผู้เรียกใช้ไม่ใช่คนแต่เป็นเอเจนต์อัตโนมัติ ประเด็นหลังนี้กำลังสำคัญขึ้นเรื่อย ๆ เมื่อระบบภายในเริ่มถูกเรียกใช้โดยเวิร์กโฟลว์อัตโนมัติมากกว่าโดยมนุษย์
ภาพประกอบจากบทความต้นฉบับ แสดงการตั้งนโยบายระดับบัญชีที่ครอบคลุมทุกการดีพลอย สิ่งที่องค์กรไทยควรทำ
ข้อแรกคือสำรวจว่าตอนนี้มีแอปหรือเครื่องมือภายในกี่ตัวที่เข้าถึงได้จากอินเทอร์เน็ตโดยไม่ต้องล็อกอิน หลายองค์กรจะแปลกใจกับคำตอบ โดยเฉพาะลิงก์พรีวิวและเครื่องมือที่ทำขึ้นชั่วคราวแล้วลืมปิด ข้อสองคือกำหนดให้ "ต้องยืนยันตัวตน" เป็นค่าเริ่มต้นขององค์กร แล้วให้การเปิดสาธารณะเป็นสิ่งที่ต้องขออนุญาตเป็นรายกรณี ซึ่งกลับด้านจากที่หลายที่ทำอยู่
ข้อสามคือเชื่อมกับระบบไอดีที่องค์กรใช้อยู่แล้ว เพื่อให้พนักงานไม่ต้องจำรหัสผ่านชุดใหม่ และเมื่อมีคนลาออกก็ตัดสิทธิ์ได้จากที่เดียว ส่วนข้อสุดท้ายคือกำหนดนโยบายให้ครอบคลุมสภาพแวดล้อมทดสอบด้วย เพราะข้อมูลที่รั่วจากระบบทดสอบก็สร้างความเสียหายได้ไม่ต่างจากระบบจริง หากใช้ข้อมูลลูกค้าชุดเดียวกัน
สรุปสาระสำคัญ ความเสี่ยงที่มาพร้อมความเร็ว แนวคิด: บังคับใช้ที่ระดับบัญชี ไม่ใช่รายแอป จุดที่การป้องกันเกิดขึ้น แหล่งอ้างอิง เรียบเรียงจาก Cloudflare Blog — Secure all your internal vibe-coded applications in one click —
อ่านบทความต้นฉบับ ภาพปกและแผนภาพ: Cloudflare Blog · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
มีคำถามเพิ่มเติมเกี่ยวกับบทความนี้? เขียนหาเราได้ที่
info@smart-cyber-tech.com บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech แบ่งปันบทความนี้:
คัดลอกลิงก์ ปรึกษาทีมของเรา