อ่านประมาณ 7 นาที
ระดับสูง
หมวด: DevOps
อ้างอิง: Vercel Blog
ถ้าให้สิทธิ์เอเจนต์ AI กว้างเกินไป ความผิดพลาดครั้งเดียวอาจลามไปทั้งระบบ แต่ถ้าถามยืนยันทุกขั้น คนก็จะเผลอกดอนุมัติโดยไม่อ่าน Vercel เล่าวิธีแก้ในเอเจนต์ของตัวเอง คือให้เอเจนต์สืบปัญหาแบบอ่านอย่างเดียวก่อน แล้วเสนอแผนพร้อมสิทธิ์ที่ต้องใช้ให้คนอนุมัติครั้งเดียว บทความนี้สรุปกลไกดังกล่าว และสิ่งที่ทีมไทยนำไปใช้กับระบบอัตโนมัติของตัวเองได้
ทำไมการอนุญาตทีละคำสั่งจึงไม่พอ
คำขออย่าง ช่วยแก้ deployment ที่พัง ไม่ได้บอกล่วงหน้าว่าเอเจนต์จะต้องทำอะไรหรือใช้สิทธิ์ใด ถ้าให้ token สิทธิ์เต็มตั้งแต่แรก การตัดสินใจผิดอาจกระทบโปรเจกต์อื่น ถ้าถามทีละขั้น ผู้ใช้ต้องอนุมัติคำสั่งย่อยโดยยังไม่รู้ว่าเอเจนต์จะแก้ปัญหาอย่างไร และไม่นานก็จะกดผ่านเป็นนิสัย Vercel จึงเปลี่ยนหน่วยของการอนุญาตจากคำสั่งเป็นแผนงาน
แผนงานผูกเจตนา งาน และสิทธิ์เข้าด้วยกัน
Vercel Agent เริ่มจากสืบปัญหาด้วยสิทธิ์อ่านอย่างเดียว เช่น ดู build log และเทียบ deployment ที่พังกับครั้งล่าสุดที่ผ่าน เมื่อพบทางแก้จึงเสนอแผน และผู้ใช้อนุมัติแผนทั้งชุดในครั้งเดียว โดยแต่ละแผนมีข้อมูล 4 ชั้นดังนี้
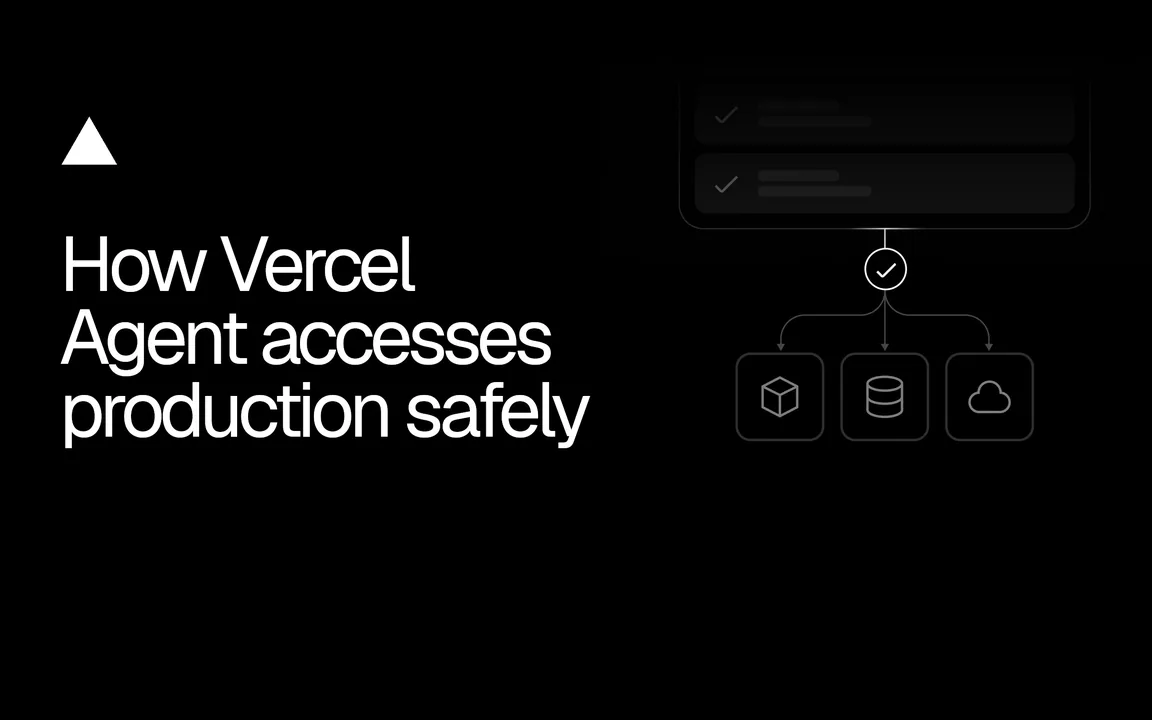
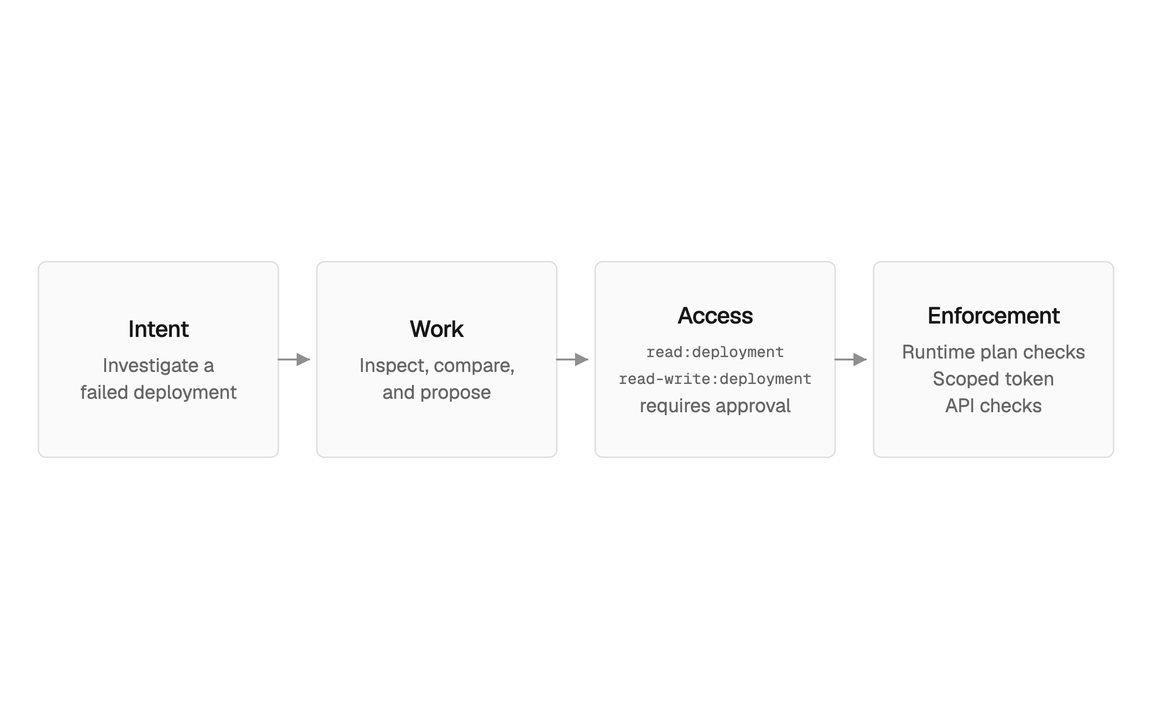 ความสัมพันธ์ระหว่างคำขอของผู้ใช้ แผนงาน และสิทธิ์ที่เอเจนต์ใช้ (ภาพจาก Vercel)
4 ชั้นของแผนงานที่เอเจนต์เสนอ| ชั้น | ความหมาย | ตัวอย่าง |
|---|
| เจตนา | ผลที่ผู้ใช้ต้องการ | ทำให้เว็บกลับมาใช้งานได้ |
| งาน | ขั้นตอนที่เอเจนต์เสนอ | redeploy build ล่าสุดที่ผ่าน |
| สิทธิ์ | scope ที่งานนั้นต้องใช้ | อ่าน deployment และเขียน deployment |
| การบังคับ | กลไกที่จำกัดสิทธิ์จริง | token อายุสั้นและการตรวจของ API ทุกคำขอ |
สิทธิ์ต้องไม่เกินคนที่อนุมัติ และต้องบังคับที่ API
เอเจนต์ทำงานในนามผู้ใช้ จึงมีสิทธิ์ได้ไม่เกินที่ผู้ใช้คนนั้นมี เมื่อแผนได้รับอนุมัติ ระบบจะออก token อายุสั้นที่มี scope ตรงกับแผน และ API ตรวจ token ทุกครั้ง ถ้าโมเดลพยายามทำนอกสิทธิ์ คำขอจะถูกปฏิเสธแม้โมเดลจะเห็นว่าจำเป็น ประเด็นนี้สำคัญที่สุด เพราะคำสั่งที่บอกโมเดลให้ขออนุญาตเป็นเพียงคำแนะนำ ส่วนขอบเขตที่แท้จริงต้องอยู่ในระบบที่โมเดลแก้ไม่ได้ Vercel ยังระบุตรง ๆ ว่า scope สำหรับเขียน deployment กว้างกว่าการ redeploy ชิ้นเดียว การเขียนชื่อ deployment ในแผนจึงไม่ได้จำกัด token ให้แตะได้แค่ชิ้นนั้น
ใช้ทะเบียนสิทธิ์ชุดเดียว และตรวจแผนซ้ำก่อนทำงานต่อ
เดิม Vercel มีรายการสิทธิ์ของเอเจนต์แยกต่างหาก ซึ่งอาจไม่ตรงกับบริการออก token เมื่อมีการเปลี่ยนชื่อหรือถอดสิทธิ์ จึงเปลี่ยนมาใช้ทะเบียนเดียวกัน และปฏิเสธแผนที่ขอ scope ไม่รู้จักตั้งแต่ขั้นวางแผน แทนที่จะถอยไปใช้สิทธิ์ที่กว้างกว่า อีกจุดคืองานที่ค้างข้ามช่วงเวลา ก่อนกลับมาทำต่อ ระบบจะโหลดแผนและตรวจว่ายังอยู่ในสถานะใช้งาน ถ้าผู้ใช้สั่งหยุดแล้ว งานจะไปต่อไม่ได้แม้ token ยังไม่หมดอายุ
ข้อจำกัดที่ต้องรู้
กลไกนี้ไม่ได้ทำให้เอเจนต์ปลอดภัยโดยสมบูรณ์ การอ่านอย่างเดียวก็เห็นข้อมูลอ่อนไหวได้ เอเจนต์อาจตัดสินใจผิด หรืออ่านเจอคำสั่งแฝงที่มุ่งร้ายใน build log และการกระทำที่ได้รับอนุญาตก็ยังก่อความเสียหายได้ Vercel จึงใช้แผนงานร่วมกับ sandbox นโยบายเครือข่าย การจัดการความลับ การจำกัดอัตรา และบันทึกการใช้งาน
นำไปใช้กับระบบอัตโนมัติของทีมอย่างไร
- เริ่มจากสิทธิ์อ่านอย่างเดียวสำหรับการสืบปัญหา และทบทวนว่าสิทธิ์นั้นเห็นข้อมูลอะไรบ้าง
- ให้ระบบแสดงแผนที่อ่านเข้าใจได้ว่าจะทำอะไร ไม่ใช่แค่รายชื่อสิทธิ์
- ออก token อายุสั้นตามงาน และบังคับสิทธิ์ที่ API ไม่ใช่ใน prompt
- แยกสิทธิ์ของงานที่ผลกระทบต่างกัน เช่น เตรียมกฎ firewall กับเผยแพร่กฎนั้น
- เก็บว่าใครอนุมัติแผนใดเมื่อไร และให้สั่งหยุดได้จริง
สำหรับทีมพัฒนาไทย หลักการเดียวกันใช้ได้กับสคริปต์ deploy และ CI ที่มีอยู่แล้วโดยไม่ต้องรอใช้เอเจนต์ ควรเริ่มจากตรวจว่า token ที่ใช้อยู่มีสิทธิ์กว้างเกินงานหรือไม่ หากเพิ่งเริ่มศึกษา อ่านAgent harness คืออะไรประกอบได้ ทีมงาน Smart Cyber Tech วางระบบ DevOps และ CI/CDให้ทีมส่งงานได้เร็วโดยคุมสิทธิ์เข้าระบบจริงได้ ปรึกษาได้ที่ แบบฟอร์มติดต่อ
สรุปสาระสำคัญ
- ทำไมการอนุญาตทีละคำสั่งจึงไม่พอ
- แผนงานผูกเจตนา งาน และสิทธิ์เข้าด้วยกัน
- สิทธิ์ต้องไม่เกินคนที่อนุมัติ และต้องบังคับที่ API
แหล่งอ้างอิงเรียบเรียงจาก Vercel Blog —
อ่านบทความต้นฉบับภาพปกและแผนภาพ: Vercel Blog · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
มีคำถามเพิ่มเติมเกี่ยวกับบทความนี้? เขียนหาเราได้ที่
info@smart-cyber-tech.com
บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech
แบ่งปันบทความนี้:
LINE
Facebook
X
ปรึกษาทีมของเรา