พนักงานเชื่อม AI agent เข้ากับเครื่องมือภายในองค์กรได้ด้วยการตั้งค่าเพียงบรรทัดเดียว ทำให้เกิด Shadow MCP ที่ฝ่ายไอทีมองไม่เห็น บทความนี้สรุปวิธีตรวจจับทราฟฟิก MCP ความเสี่ยงที่ต่างจากผู้ใช้ที่เป็นมนุษย์ และแนวทางไล่จากการมองเห็นไปสู่การกำกับดูแล
MCP คืออะไร และทำไมถึงกลายเป็นปัญหาเชิงการกำกับดูแล
Model Context Protocol หรือ MCP คือมาตรฐานที่ให้ AI agent ค้นหาและเรียกใช้เครื่องมือได้ ทั้งบริการ SaaS ของบุคคลที่สาม แอปพลิเคชันภายในองค์กร และ API ต่าง ๆ จุดที่ทำให้เกิดปัญหาคือการเชื่อมเอเจนต์เข้ากับเครื่องมือหนึ่งตัวใช้การตั้งค่าเพียงบรรทัดเดียว พนักงานจึงชี้ Claude, Cursor, VS Code หรือเครื่องมือคล้ายกันไปยังเซิร์ฟเวอร์ MCP ได้เองโดยไม่ผ่านการกำกับดูแลด้านความปลอดภัย
รูปแบบนี้คือ Shadow IT ในโฉมใหม่ ต่างกันตรงที่คราวนี้สิ่งที่เข้าถึงระบบภายในไม่ใช่แอปที่พนักงานติดตั้ง แต่เป็นเอเจนต์ที่ทำงานแทนพนักงานได้ต่อเนื่อง
ทำไมเอเจนต์ถึงต่างจากผู้ใช้ที่เป็นมนุษย์
AI agent ต่างจากคนตรงที่ไม่เหนื่อย ใช้วิจารณญาณแบบไม่คงที่ และทำงานเดิมซ้ำได้ไม่จำกัด ผลคือการตัดสินใจผิดเพียงครั้งเดียวสามารถกลายเป็นการกระทำที่ผิดนับพันครั้งก่อนที่มนุษย์จะทันสังเกต ความเสี่ยงจึงไม่ได้อยู่ที่ความรุนแรงของแต่ละเหตุการณ์ แต่อยู่ที่ความเร็วในการขยายผล
ภัยหลักที่รายงานฉบับนี้แยกไว้มีสองแบบ แบบแรกคือ Shadow MCP หมายถึงเซิร์ฟเวอร์ที่ยังไม่ได้รับอนุมัติซึ่งพนักงานไปค้นเจอเอง แบบที่สองคือ Portal Bypass หมายถึงการเชื่อมตรงเข้าเซิร์ฟเวอร์ที่ได้รับอนุมัติแล้วโดยข้ามชั้นควบคุม ทั้งสองแบบต้องใช้วิธีจัดการต่างกัน
ภาพประกอบบทความหมวดคลาวด์ ตรวจจับทราฟฟิก MCP ได้อย่างไร
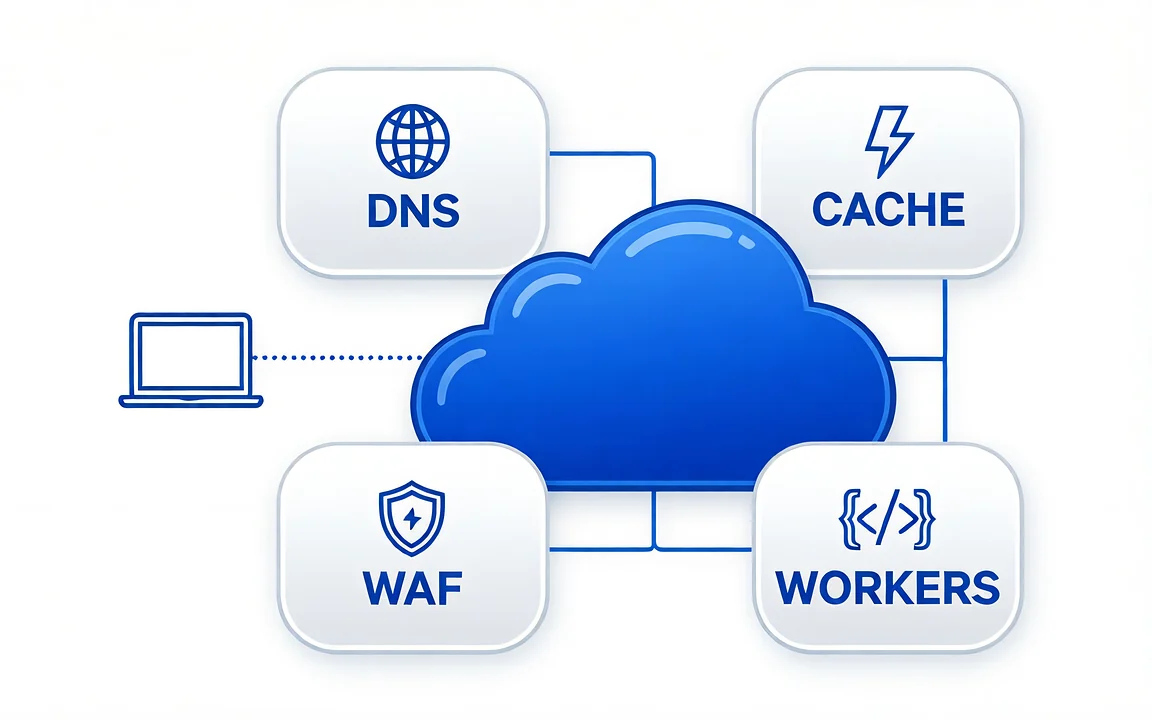
Cloudflare Gateway ใช้การตรวจจับที่ระดับโปรโตคอลแทนการไล่จับรูปแบบ URL โดยอาศัยเฮดเดอร์ MCP-Protocol-Version ที่ไคลเอนต์ MCP รุ่นใหม่ส่งมาหลังเริ่มเชื่อมต่อ ส่วนสเปกเวอร์ชัน 2026-07-28 ยังเพิ่มเฮดเดอร์ Mcp-Method และ Mcp-Name ทำให้ระบุประเภทของคำขอได้แม่นขึ้น จากนั้นจึงจำแนกทราฟฟิกด้วยตัวเลือกใหม่ experimental.is_mcp == true
ข้อดีของวิธีนี้คือไม่ต้องคอยดูแลรายชื่อโดเมนที่อนุญาตหรือปิดกั้น ซึ่งเป็นงานที่ตามไม่ทันอยู่แล้วเมื่อจำนวนเซิร์ฟเวอร์ MCP เพิ่มขึ้นทุกสัปดาห์
ความสามารถใหม่สามอย่างที่เพิ่มเข้ามา
หนึ่งคือการระบุทราฟฟิก MCP ในบันทึกของ Gateway ผ่านตัวเลือกแบบบูลีน สองคือแดชบอร์ดทราฟฟิก MCP ที่แสดงปริมาณคำขอ จำนวนเซิร์ฟเวอร์และผู้ใช้ที่ไม่ซ้ำ สัดส่วนการเชื่อมต่อผ่าน Portal เทียบกับการเชื่อมตรง และชี้จุดที่เกิด Shadow MCP สามคือการบังคับตามแหล่งที่มาของทราฟฟิก ซึ่งเปิดให้เขียนนโยบายแบบ "บล็อกทราฟฟิก MCP ทั้งหมดที่ไม่ได้มาจาก mcp_portal"
ภาพประกอบบทความหมวดคลาวด์ แนวทางปฏิบัติสำหรับองค์กร
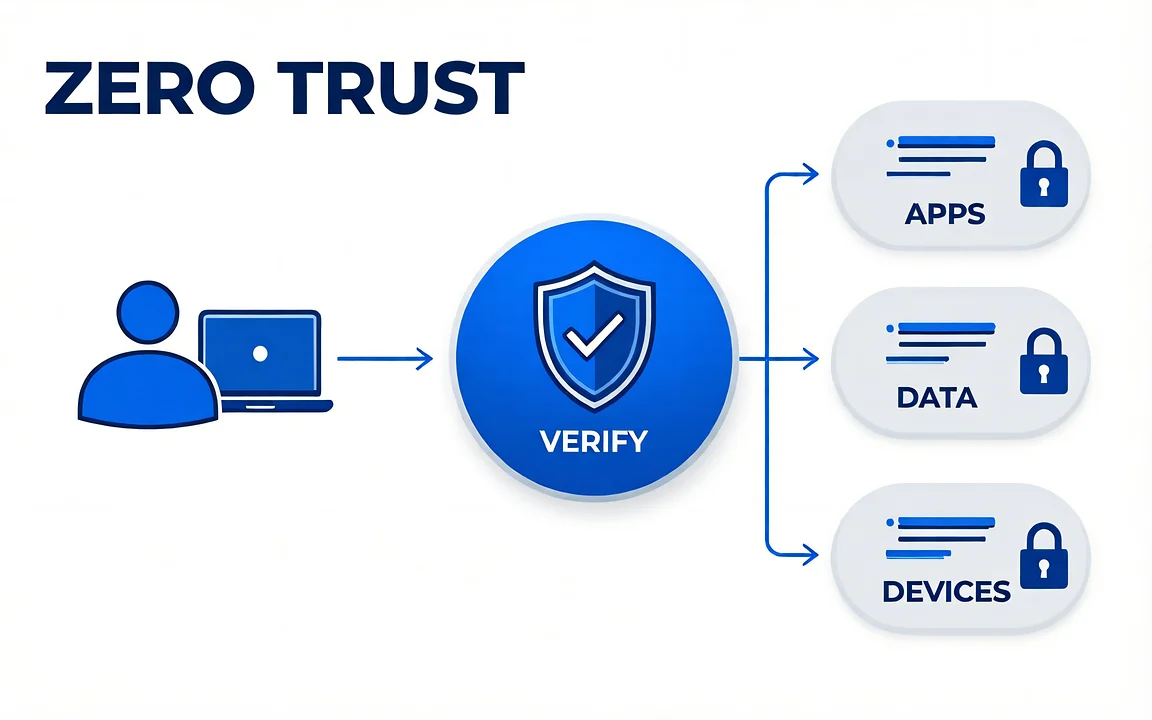
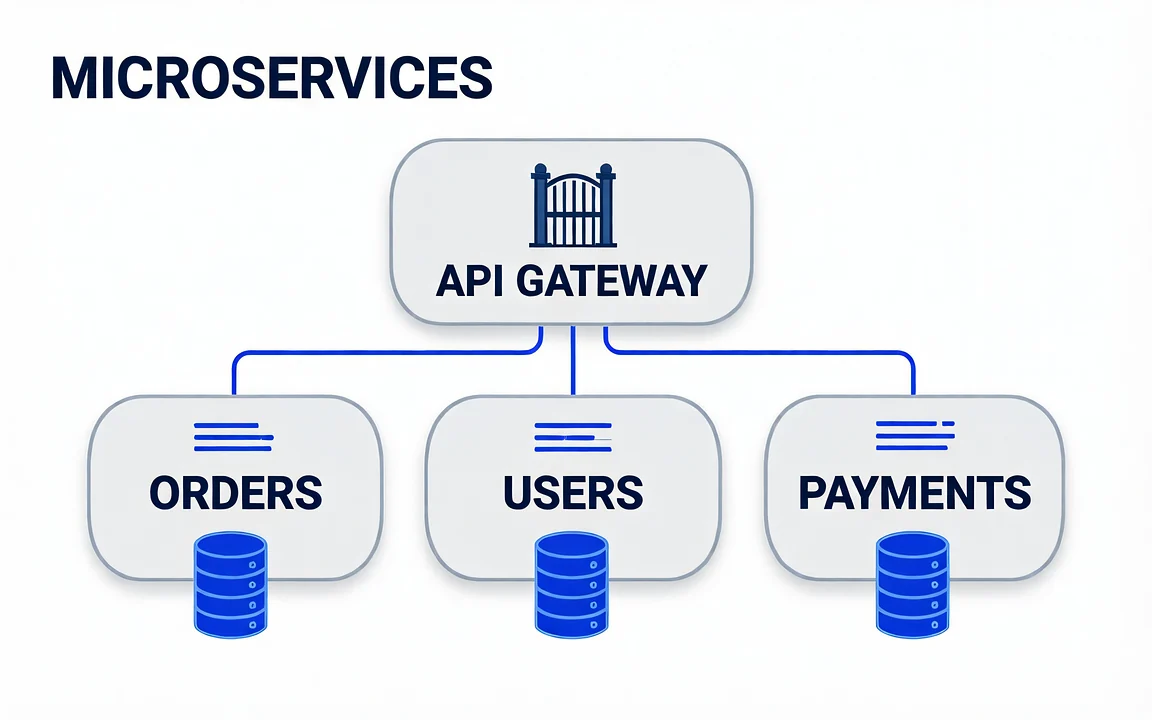
ขั้นแรกคือสร้างการมองเห็นก่อน ตรวจดูว่ามีทราฟฟิก MCP ใดวิ่งผ่านระบบบ้าง แล้วเทียบปลายทางกับรายชื่อเซิร์ฟเวอร์ที่องค์กรอนุมัติ ขั้นที่สองคือย้ายเซิร์ฟเวอร์ที่อนุมัติแล้วไปอยู่หลังชั้นควบคุมกลาง เพื่อรวมการจัดการสิทธิ์ไว้ที่เดียว ขั้นที่สามจึงบังคับขอบเขตด้วยนโยบายที่ผสมการตรวจจับ MCP เข้ากับเงื่อนไขแหล่งที่มา เพื่อปิดการเชื่อมตรงจากอุปกรณ์ที่องค์กรดูแล
สำหรับองค์กรไทยที่เพิ่งเริ่มให้พนักงานใช้เครื่องมือ AI สิ่งที่ควรทำก่อนคือมองเห็นให้ครบว่าใครต่อกับอะไรอยู่ แล้วค่อยตั้งกติกา การออกนโยบายห้ามโดยที่ยังมองไม่เห็นทราฟฟิกจริงมักได้ผลตรงข้าม คือพนักงานย้ายไปใช้ช่องทางที่ตรวจสอบยากกว่าเดิม
สรุปสาระสำคัญ MCP คืออะไร และทำไมถึงกลายเป็นปัญหาเชิงการกำกับดูแล ทำไมเอเจนต์ถึงต่างจากผู้ใช้ที่เป็นมนุษย์ ตรวจจับทราฟฟิก MCP ได้อย่างไร แหล่งอ้างอิง เรียบเรียงจาก Cloudflare Blog — How Cloudflare detects MCP traffic and helps secure it —
อ่านบทความต้นฉบับ ภาพปก: Cloudflare Blog · ลิขสิทธิ์ภาพเป็นของเจ้าของต้นฉบับ ใช้ประกอบการรายงานพร้อมอ้างอิงแหล่งที่มา
มีคำถามเพิ่มเติมเกี่ยวกับบทความนี้? เขียนหาเราได้ที่
info@smart-cyber-tech.com บริการที่เกี่ยวข้องจากทีมงาน Smart Cyber Tech แบ่งปันบทความนี้:
คัดลอกลิงก์ ปรึกษาทีมของเรา